
一个广告活动在广告后台中看起来完美无缺,但在用户点击之后仍然可能失败。
可能会显示错误的语言。
区域性促销可能无法加载。
回访用户可能会看到旧的落地页版本。
在重定向过程中,跟踪参数可能会消失。
或者,本应面向一个市场的广告活动把用户引导到了为另一个市场设计的内容。
当所有测试都在同一浏览器会话中执行时,这些问题很难被发现。
这就是用于广告验证的浏览器配置文件发挥作用的地方。
单独的浏览器配置文件可以保留其各自的 cookie、存储、语言、会话状态、代理配置和浏览器设置。市场和 QA 团队可以利用这些隔离环境,在不同地区、用户状态和落地页变体之间,更一致地测试广告活动体验。
快速回答:为什么要在广告验证中使用浏览器配置文件?
浏览器配置文件可以帮助广告验证团队为不同的市场、广告活动、会话和用户状态创建独立且可重复的测试环境。
团队无需不断清理 cookie 或反复修改同一个浏览器配置,而是可以维护如下配置文件:
GoogleAds-US-English-NewUser
Meta-DE-German-ReturningUser
TikTok-UK-Mobile-LandingPageB
每个配置文件都可以代表一个已知的测试条件。
这让回答如下问题更容易:
- 是否展示了正确的广告?
- 点击是否到达了预期的落地页?
- 是否显示了正确的语言或货币?
- cookie 是否改变了体验?
- 其他团队成员能否复现相同结果?
其目标不是模拟任意身份。
而是要创建可控的 QA 环境,使广告活动验证可以重复进行。
什么是广告验证浏览器测试?
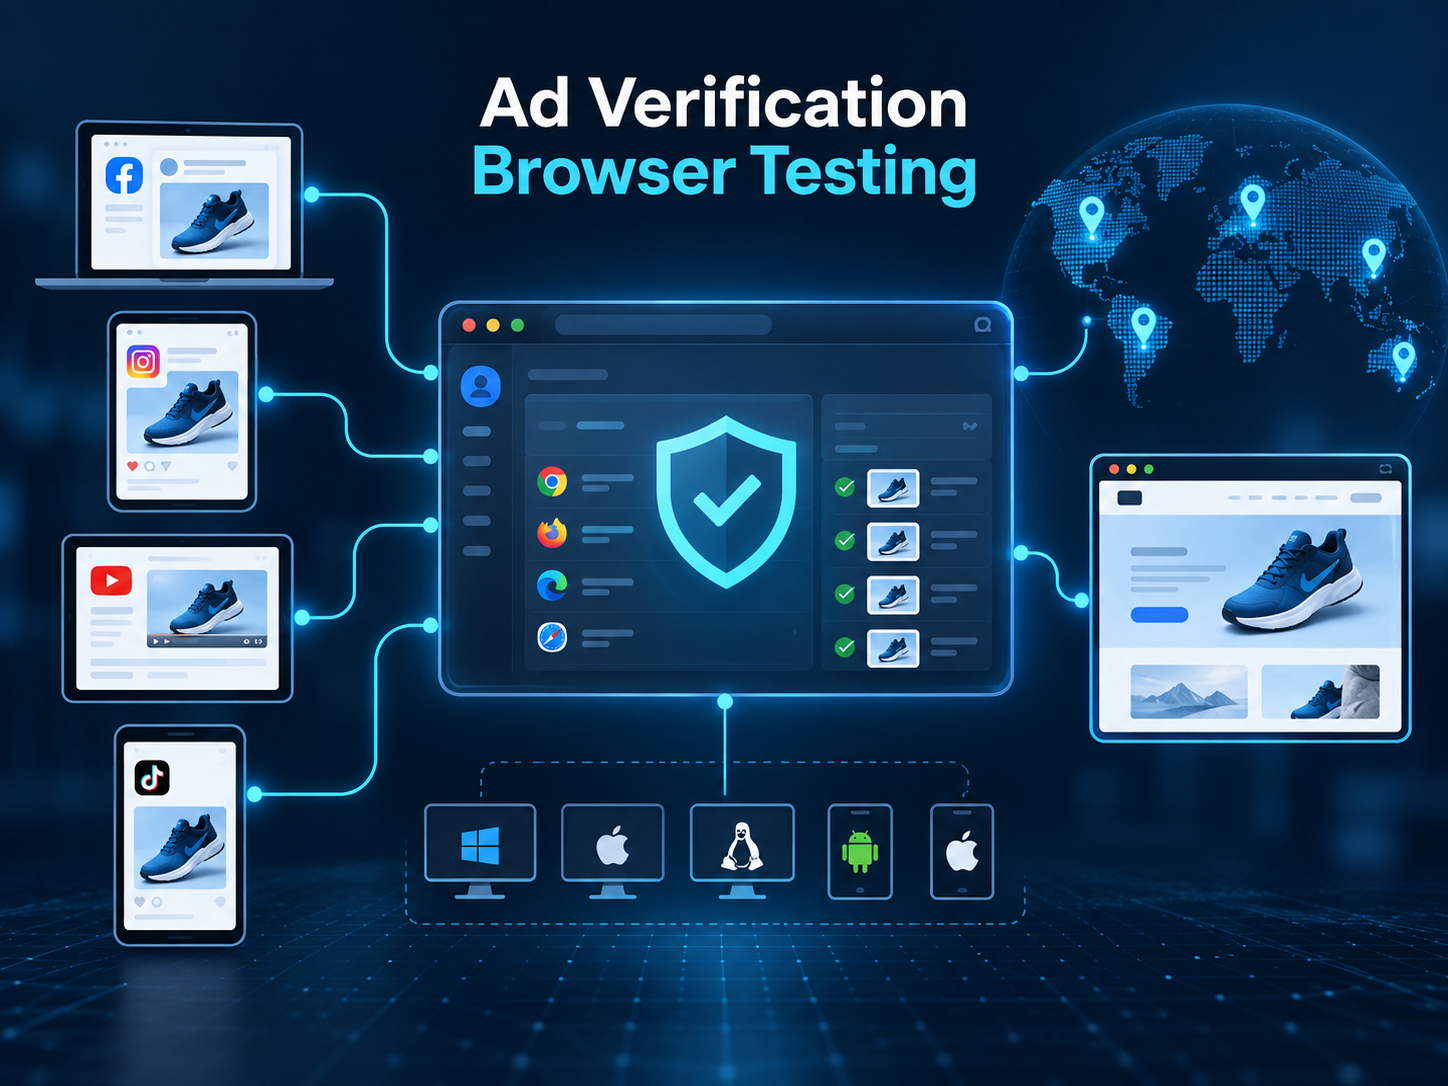
广告验证浏览器测试指的是在真实浏览器条件下检查广告及点击后体验呈现方式的过程。
一个验证流程可能包括:
- 确认广告是否可见;
- 检查目标 URL;
- 验证 UTM 参数;
- 测试重定向;
- 检查落地页渲染情况;
- 确认区域内容;
- 测试语言版本;
- 审查依赖 cookie 的体验;
- 比较新访客与回访用户。
浏览器环境之所以重要,是因为许多广告活动体验并不是静态的。
网站可能会根据以下因素做出不同响应:
- 地理位置;
- 浏览器语言;
- cookie 历史;
- 登录状态;
- 设备特征;
- 引荐参数;
- 以往访问记录。
在同一个浏览器配置文件中测试所有内容,会污染测试结果。
例如,如果测试人员已经访问过该落地页,就可能看到回访用户体验,而非为首次访问者准备的版本。
为什么单一浏览器会话会带来 QA 问题
市场团队通常会在同一个浏览器中打开多个标签页来测试广告活动。
这确实很方便。
但同一个浏览器中可能还包含:
- 以往广告活动的 cookie;
- 缓存内容;
- localStorage 值;
- 分析标识符;
- 保存的语言偏好;
- 登录会话;
- 此前的 A/B 测试分组。
结果是,测试人员看到的体验可能与目标受众并不一致。
假设某个落地页有两个版本:
版本 A 面向首次访问者。
版本 B 面向回访用户。
如果浏览器中已经存在广告活动 cookie,测试人员可能会反复看到版本 B。
刷新页面未必能解决问题。
单独的浏览器配置文件可以在测试场景之间提供更干净的边界。
浏览器配置文件如何帮助地理广告验证
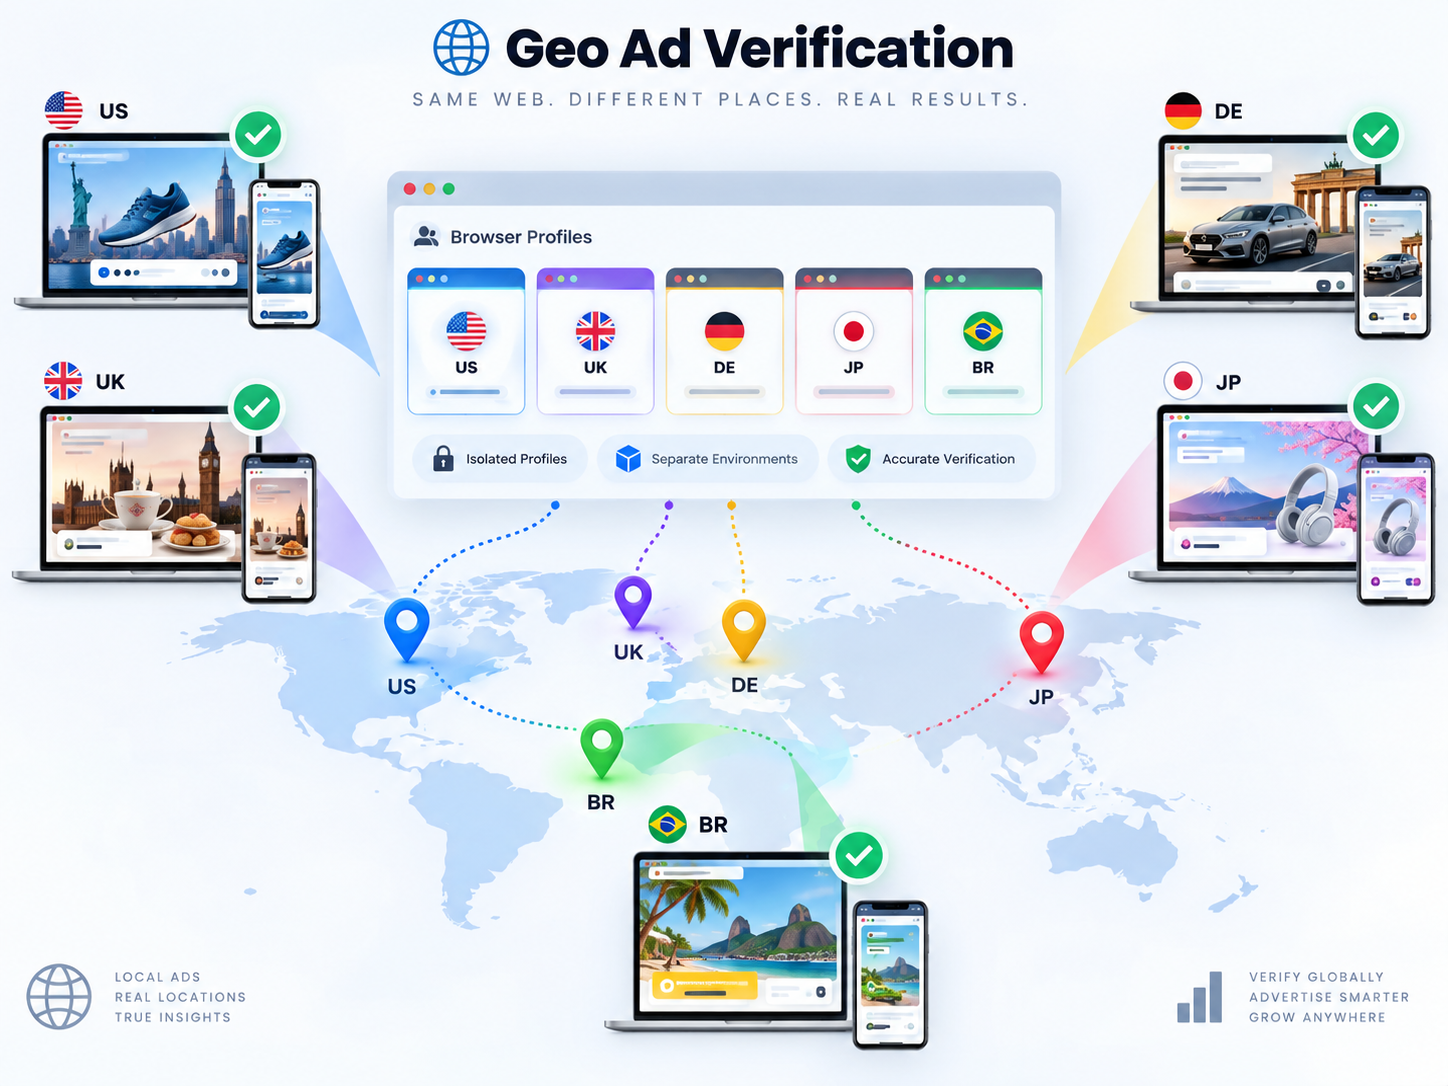
地理位置是划分 QA 环境的最常见原因之一。
广告活动可能在以下方面存在差异:
- 国家;
- 州或地区;
- 城市;
- 货币;
- 语言;
- 产品可用性;
- 定价;
- 促销;
- 配送范围。
当团队需要测试特定网络位置时,可以将浏览器配置文件与合适的代理配合使用。
例如:
Campaign-US → US 配置文件 → US 代理
Campaign-DE → DE 配置文件 → DE 代理
Campaign-SG → SG 配置文件 → SG 代理
浏览器配置文件负责保留浏览器状态。
代理则控制网络路径和公网 IP。
这是两个独立层级,但可以在结构化的 QA 流程中协同工作。
地理测试中应该验证什么?
不要只检查 IP 是否解析到了预期国家。
还应验证:
- 页面语言;
- 货币;
- 区域优惠;
- 本地配送信息;
- 日期和时间格式;
- 重定向;
- 广告目标页;
- 同意弹窗;
- 特定地区的法律文本。
测试应验证完整用户旅程,而不仅仅是代理位置。
语言和区域设置测试
地理位置和语言并不总是自动匹配。
用户可能身在德国,却使用英文浏览网页。
广告活动也可能有意针对在美国的西班牙语用户。
这意味着市场 QA 应将区域设置视为单独的变量。
一个有用的命名系统可能是:
US-English-CampaignA
US-Spanish-CampaignA
DE-German-CampaignB
DE-English-CampaignB
浏览器配置文件可以帮助保留语言和区域设置,使团队无需反复重新配置同一浏览器。
在测试过程中,请验证:
- 浏览器语言;
- 网站语言;
- 翻译后的标题;
- CTA 文案;
- 价格格式;
- 日期格式;
- 货币;
- 特定地区的免责声明。
当一个广告活动有许多本地化落地页时,这一点尤其有用。
cookie 和会话会改变落地页
cookie 是导致 QA 结果不一致的主要来源之一。
访问者看到的内容可能会因为他是否:
- 完全是新用户;
- 为回访用户;
- 已登录;
- 未登录;
- 是否曾经接触过某广告活动;
- 是否被分配到某个 A/B 测试;
- 是否带有现有同意偏好。
这让落地页 QA 浏览器配置文件尤为有用。
与其不断清理浏览器数据,不如创建代表特定状态的配置文件。
例如:
LP-NewVisitor-US
LP-ReturningVisitor-US
LP-LoggedIn-US
LP-NoConsent-EU
优势在于可重复性。
配置文件本身就成为测试场景的一部分。
cookie 能说明全部情况吗?
不能。
现代网站还可能使用:
- localStorage;
- sessionStorage;
- IndexedDB;
- service worker 数据。
仅清理 cookie 可能无法完全重置环境。
为了可控的测试,与其假定浏览器是“干净”的,不如维护已知的浏览器状态更为可靠。
了解更多 >> 清除 Cookie 会改变浏览器指纹吗?究竟改变了什么?
测试落地页变体
落地页通常会根据广告活动参数发生变化。
例如:
?utm_campaign=summer
显示的促销可能与以下参数触发的不同:
?utm_campaign=retargeting
其他变体还可能取决于:
- 广告组;
- 来源平台;
- 引荐 URL;
- 地理地区;
- 实验分组;
- 设备类型;
- 登录状态。
基于浏览器配置文件的 QA 流程可以对这些变体进行隔离。
例如:
CampaignA-Google-US-LPA
CampaignA-Meta-US-LPB
CampaignB-TikTok-UK-LPA
命名约定可以让测试条件一目了然。
落地页 QA 应该验证什么?
检查整个点击后流程:
- 广告目标 URL
- 重定向行为
- 跟踪参数
- 最终落地页 URL
- 页面内容
- CTA 行为
- 表单提交
- 确认页面
- 相应的分析或转化事件
目标是验证:从初次点击到最终动作,整个营销旅程都按预期运作。
为什么可重复性在市场 QA 中很重要
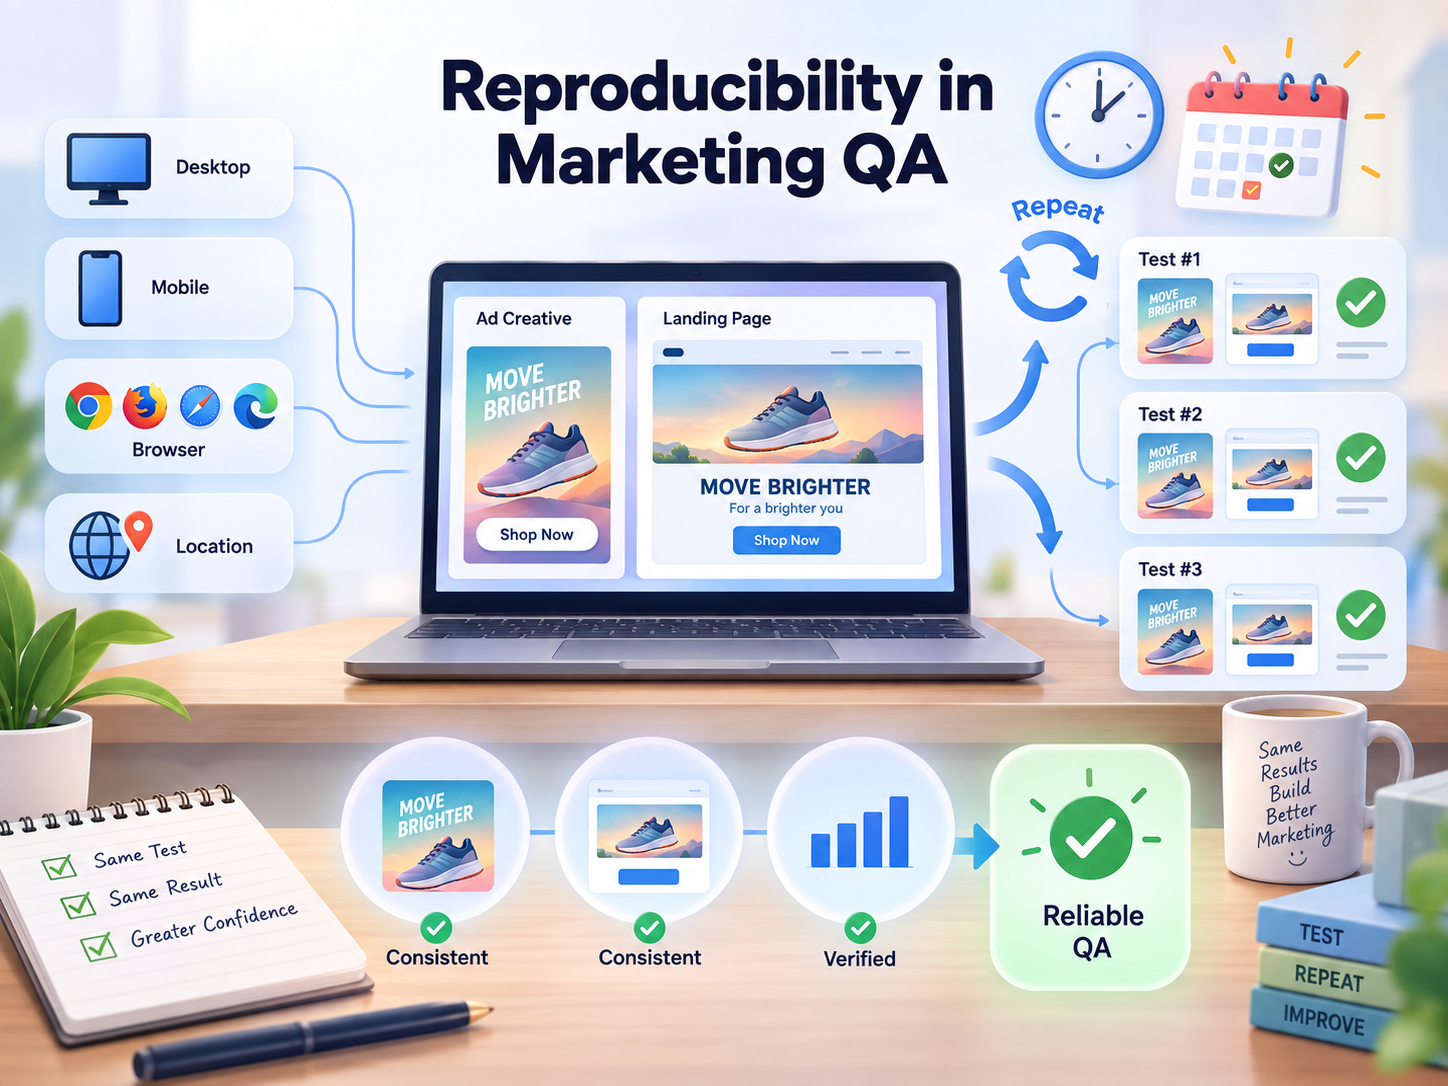
当其他人可以复现 QA 结果时,该结果才更有价值。
对比以下两份缺陷报告:
较弱的报告:
“德国落地页在我的电脑上看起来不对。”
可复现的报告:
Profile: Campaign-DE-German-NewUser
Region: Germany
Browser language: German
Session: New visitor
Campaign: Autumn Search
Expected: EUR pricing
Actual: USD pricing
第二份报告为团队提供了一个定义清晰的环境。
这正是多配置文件广告验证浏览器测试的真正价值。
它将个人观察转化为可重复的测试用例。
团队应如何为广告验证配置文件命名
随着广告活动数量增长,命名变得尤为重要。
避免使用如下名称:
Test 1
Germany
Landing Page
这些名称提供的信息太少。
更好的格式是:
Campaign – Region – Language – State
示例:
BlackFriday-US-English-New
BlackFriday-DE-German-New
Retargeting-UK-English-Returning
对于更大的组织,可以在合适时加入渠道:
Channel – Campaign – Region – State
例如:
Google-Brand-US-New
Meta-Retargeting-DE-Returning
TikTok-Summer-UK-New
标签还能再增加一层信息:
- Production
- Staging
- Geo
- Regression
- Critical
- Google Ads
- Meta
- TikTok
规则应当简单:
没有创建该配置文件的团队成员也应能看懂它的用途。
示例广告验证工作流程
假设一个市场团队在美国、德国和英国同时上线同一广告活动。
每个市场都有:
- 单独的落地页;
- 本地货币;
- 本地化文案;
- 不同的促销信息。
团队创建了以下配置文件:
Campaign-US-English-New
Campaign-DE-German-New
Campaign-UK-English-New
步骤 1:准备配置文件
根据需要配置预期的浏览器语言、会话状态和网络位置。
步骤 2:打开广告
验证针对测试场景展示的创意、文案和目标是否正确。
步骤 3:跟随点击路径
检查完整重定向链,并确认广告活动参数得以保留。
步骤 4:验证落地页
检查:
- 标题;
- 货币;
- 语言;
- 产品;
- CTA;
- 本地化文案。
步骤 5:测试转化路径
在允许的情况下,完成相关表单、结账、注册或其他测试动作。
步骤 6:记录结果
记录:
Profile → Campaign → Region → Expected → Actual
步骤 7:保留出错状态
如果发现问题,在其他团队成员复现之前,保留该配置文件。
这比事后尝试重建环境要容易得多。
团队评审与交接工作流程
广告验证很少只属于某一个人。
广告活动经理、QA 专员、媒介采买、开发、设计师以及区域团队,都可能需要查看同一个问题。
清晰的交接应包括:
- 配置文件名称;
- 广告活动名称;
- 渠道;
- 目标地区;
- 语言;
- 会话状态;
- 落地页 URL;
- 预期结果;
- 实际结果;
- 截图或录屏;
- 工单或任务编号。
浏览器配置文件应当支持 QA 记录,而不是替代它。
配置文件保留的是环境。
缺陷报告说明发生了什么。
两者结合,使测试更易复现。
广告验证与落地页 QA 清单
在批准广告活动之前,请验证下列内容。
广告
- 创意正确
- 标题和文案正确
- 目标地区正确
- 语言正确
- 目标 URL 正确
浏览器环境
- 符合预期的会话状态
- 浏览器语言正确
- 地区设置在需要时正确
- 合适的 cookie 状态
- 不存在不相关的广告活动会话
落地页
- 标题正确
- 优惠正确
- 货币正确
- 语言正确
- 图片正确
- CTA 正确
- 地区信息正确
跟踪
- UTM 参数得以保留
- 重定向行为符合预期
- 在合适场景下测试转化事件
- 没有意外的 URL 变化
团队评审
- 测试配置文件命名清晰
- 问题已记录
- 预期和实际结果已记录
- 其他团队成员可以复现问题
该清单同样可用于落地页更新后的广告活动回归测试。
Hidemium 如何融入广告验证工作流程
小型市场团队可以通过标准浏览器配置文件和私密窗口完成基础验证。
当团队需要维护:
- 大量广告活动;
- 多个市场;
- 不同会话状态;
- 多个客户;
- 代理配置;
- 共享 QA 职责。
上述workflow 在这种情况下会变得更难管理。
这时,结构化的浏览器配置文件管理就变得非常有用。
借助 Hidemium,团队可以围绕广告活动、市场、客户和 QA 场景来组织独立的浏览器配置文件。
一个工作流程可能是:
Campaign
→ Black Friday
Region
→ Germany
Profile
→ BlackFriday-DE-German-New
Network configuration
→ 需要时使用区域代理
Owner
→ EU QA Team
其优势不仅在于拥有更多配置文件。
更在于让每个验证环境都更易识别、复现、审查和交接。
了解更多 >> 浏览器配置文件管理:团队的实用操作系统
总结
广告验证并不仅仅是在问:
“广告是否展示了?”
完整的 QA 流程要问的是:
合适的用户是否看到了合适的广告,进入了正确的落地页,获得了正确的区域体验,并完成了预期的旅程?
浏览器配置文件可以帮助市场团队控制更多这些条件。
在测试以下场景时,它们尤为有用:
- 不同地理位置;
- 多种语言;
- 新用户与回访用户;
- 依赖 cookie 的体验;
- 特定广告活动落地页;
- 重复回归测试。
最有效的浏览器配置文件广告验证工作流遵循一个简单原则:
一个明确的测试条件 → 一个可重复的浏览器环境。
这让广告活动问题更易被复现、记录并在团队之间交接。
对于管理大量广告活动、客户或区域 QA 环境的市场团队, 在 Hidemium 配置文件中运行独立的验证工作流程,并围绕明确定义的浏览器状态来组织每一次测试。
常见问题
什么是用于广告验证的浏览器配置文件?
用于广告验证的浏览器配置文件,是指在特定条件(如地区、语言、cookie、会话状态和代理配置)下,用来测试广告及点击后体验的独立浏览器环境。
为什么要为落地页 QA 使用独立浏览器配置文件?
独立配置文件可以防止一次测试的 cookie、存储、登录状态或广告活动历史影响另一项测试。这让首次访问者、回访用户、特定地区和特定广告活动落地页的测试更易复现。
浏览器配置文件能用于地理广告验证吗?
可以。当 QA 流程需要区域网络测试时,浏览器配置文件可以与合适的代理组合使用。团队还应验证语言、货币、重定向、优惠以及其他与位置相关的行为。
在广告 QA 中,浏览器配置文件比隐身模式更好吗?
隐身模式适合临时的干净会话。而持久化配置文件在团队需要可复用测试状态、区域配置、可重复 QA 或评审交接时更有用。
是否每个广告活动都需要单独的浏览器配置文件?
不一定。当广告活动在地区、cookie、会话状态、客户或 QA 环境方面存在差异时,再创建单独配置文件。避免在没有明确运营需求时随意创建配置文件。
多个团队成员可以审查同一个 QA 工作流吗?
可以,只要配置文件管理系统支持团队访问。测试还应附带清晰文档,以便其他评审人员可以复现预期和实际结果。
另请阅读
.png)
GoLogin,作为这些Antidetect Browser中历史最久且最受欢迎的之一,在保护在线身份和保持网页浏览匿名方面建立了坚实的地位。然而,随着越来越多具备现代技术、有吸引力的价格以及更直观界面的竞争对手出现,GoLogin 是否真的值得投资?让我们一起了解详情,以便做出正确的选择。1. 什么是 GoLogin?GoLogin 是一款Antidetect Browser ,旨在帮助用户管理多账号,防止通过 Fingerprint 的跟踪。该软件允许你轻松创建独立的浏览器配置文件,有效绕过地理限制并访问被封锁的网站。使用 GoLogin 时,每次你访问网站,软件都会自动创建一个新的浏览器配置文件,并拥有独立的 cookie 和缓存。这不仅让你可以在同一平台上登录多个账号,还能确保不会因为信息重复而被检测或强制登出。2. 使用 GoLogin 的优势GoLogin 不仅仅是普通的[…]
.png)
你仍然像往常一样在 X 上发帖,但表现却异常低迷。推文没有出现在搜索结果中,互动量骤降,回复几乎从时间线中“消失”。平台没有任何通知,账号依旧是激活状态——但一切似乎都被悄悄限流了。这时,很多人开始怀疑自己是否被影子封禁(shadowban)。问题在于,到 2026 年,这种现象依然很难被明确识别,因为平台几乎不会给出清晰的提示。账号不是被彻底封锁,而是仅仅被降低了可见度——也就是说你还能发帖,但几乎没有人能看到。因此,光靠猜已经不够了。你需要一种具体的方法来检查你的内容在其他人那里的展示情况,了解可能的限流原因,并在确实被影响时,确定接下来该怎么做。在本文中,Hidemium 将带你完整梳理整个流程:从识别影子封禁的信号、常见成因,到如何精准检测、可用工具以及如何降低未来风险。1. X 账号可能被影子封禁的迹象在急着去查影子封禁之前,你需要先正确理解这些信号。在 X[…]

公共 Wi-Fi 連線正成為現代生活中不可或缺的一部分,尤其是在旅行、遠距辦公或在咖啡館、機場或購物中心休閒娛樂時。然而,使用公共 Wi-Fi 有許多安全和隱私風險。本文將探討:希德米姆 將分享 5 個簡單但有效的技巧,幫助您在連接公共 Wi-Fi 時更加安全,避免資料竊取或個人資訊追蹤。1.連接公共 Wi-Fi 時務必使用 VPN無論您是在機場、飯店還是您最喜歡的咖啡店,連接公共 Wi-Fi 時應該做的第一件事就是打開您的 VPN。VPN(虛擬私人網路)不僅是一種技術工具,更是一種最低限度的保護措施,可協助您加密從裝置傳輸到網路的所有資料。如果您不使用 VPN,所有發送和接收的資訊(包括電子郵件、訊息、密碼)都可能被同一網路上的裝置或虛假 Wi-Fi[…]

對於 eBay 賣家來說,擴大業務規模、保持匿名以及避免帳戶被封是重中之重。在這種情況下,eBay隱身帳戶(匿名 eBay 帳戶)已成為維護穩定安全營運的有效解決方案。無論您是想從帳戶暫停中恢復,還是想擴展業務模式,了解如何建立和管理隱身帳戶都將帶來巨大的優勢。本文將探討希德米姆 將協助您詳細了解什麼是隱形 eBay 帳戶以及如何建立成功帳戶的逐步說明。1. eBay隱形帳戶概述1.1 什麼是隱形 eBay 帳戶?隱形 eBay 帳戶是指不直接關聯到您的真實個人資訊或任何現有 eBay 帳戶的帳戶。這些帳戶使用全新的資訊創建,例如姓名、電子郵件、電話號碼、IP 位址等,以確保它們是獨立的,不會被 eBay 系統識別為關聯帳戶。例如,如果一個帳戶因違反政策而被暫停,您的其他隱形帳戶仍將保持活躍狀態。這種隔離對於經營多個帳戶或曾經被暫停帳戶的賣家來說尤其重要。1.2 為什麼要使用隱形[…]
.png)
使用多个Gmail账户可以让你轻松区分个人和工作邮件,但在切换账户或检查重要邮件时可能会变得麻烦。你可能会遇到从非预期账户发送邮件的错误,或者难以管理堆积如山的收件箱。以下是一些有效的方法和工具,帮助你高效管理多个Gmail账户。1. 在Gmail应用中直接管理多个账户通过几个简单步骤,你可以在任何设备上轻松管理你的Gmail账户:登录你的主要Gmail账户。点击右上角的账户图标,添加辅助账户。此外,你还可以在同一个账户中创建额外的别名邮箱地址。操作路径:设置 > Gmail设置 > 多个邮箱地址 > 添加其他地址。通过这种方式,你可以在一个Google账户中最多创建5个别名邮箱地址。2. 使用自定义邮箱管理多个电子邮件账户另一种管理多个 Gmail[…]

在当今网络安全至关重要的数字时代,Cloudflare 成为对抗恶意机器人和网络攻击的强大防线。然而,当需要合法访问数据或自动化操作时该怎么办?这份详细的指南将深入探讨绕过 Cloudflare 安全机制的实用技术和方法。无论你是数据提取专家、自动化工程师,还是科技爱好者,这篇文章都将帮助你更好地理解并有效利用 Cloudflare 的保护架构。1. 了解 Cloudflare Bot Protection在深入研究绕过策略之前,首先需要理解 Cloudflare 是什么。 Cloudflare Bot Protection 是由一家领先的网络安全公司开发的,作为 SOC-as-a-Service 的一部分集成到 Cloudflare 的服务中。这个全面的解决方案适用于各类企业,提供安全监控、事件管理和威胁识别等关键服务。其 Bot[…]
