雙重認證(2FA)是保護您的帳戶免受常見安全威脅的最有效方法之一。在本文中,希德米姆將逐步指導您在流行平台上啟用 2FA,解釋該功能的重要性以及它如何幫助提高個人資訊安全。
1. 什麼是2FA?給新手的簡單解釋
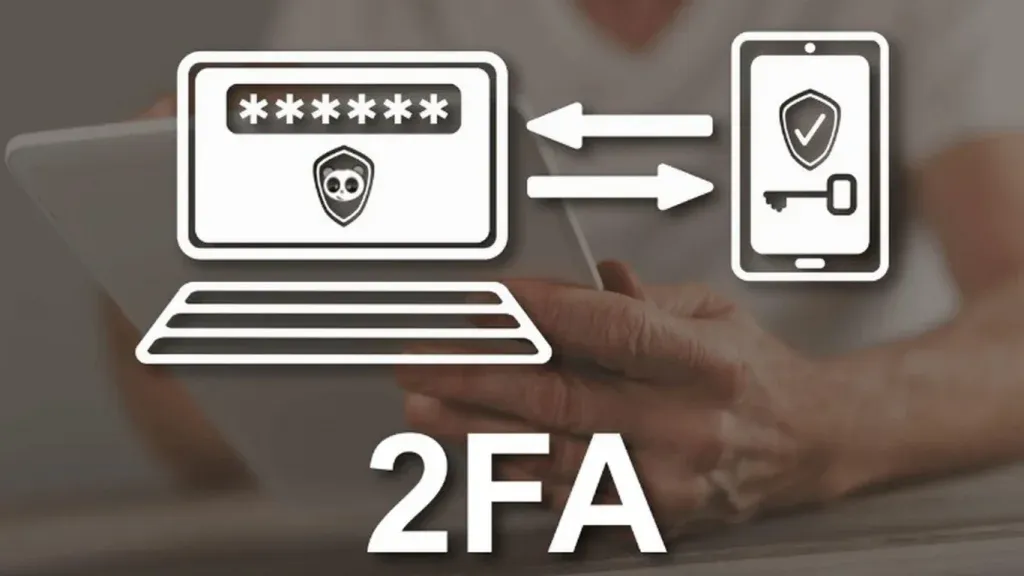
雙重認證(2FA)是一種安全機制,要求使用者在登入時透過兩層獨立的身份驗證來驗證其身份:
第一個元素:您知道的資訊—通常登入密碼。
第二個因素:您擁有的設備 – 例如智慧型手機、身份驗證器應用程式 或者實體安全設備(安全令牌)。
此驗證碼通常OTP代碼隨時間變化,這有助於提高安全性並防止未經授權的訪問,即使密碼洩露。
2. 為什麼要啟用雙重認證(2FA)?
在網路釣魚攻擊和資料外洩頻傳的數位時代,僅使用密碼是不夠的。啟用雙重身分驗證 (2FA) 可為您的帳戶增添重要的安全性。以下是一些顯而易見的好處:
降低帳戶被盜風險:如果沒有第二個身份驗證設備,駭客很難獲得存取權限。
保護敏感資料:2FA 有助於保護電子郵件、社群媒體、銀行帳戶和包含重要資訊的平台。
資料外洩時更加安全:即使您的密碼洩露,如果您啟用了 2FA,您的帳戶仍然受到保護。
據統計,啟用 2FA 最多可減少99.9% 的機率受到攻擊考慮到。
3. 當今流行的雙重認證(2FA)方法
雙重認證(2FA)是一種有效的安全解決方案,有助於增強個人和企業帳戶的防禦層,抵禦未經授權的存取風險。以下總結了目前最受歡迎的2FA表單,每種方法都有各自的優缺點,適合各自的特定使用需求。
3.1. 簡訊認證
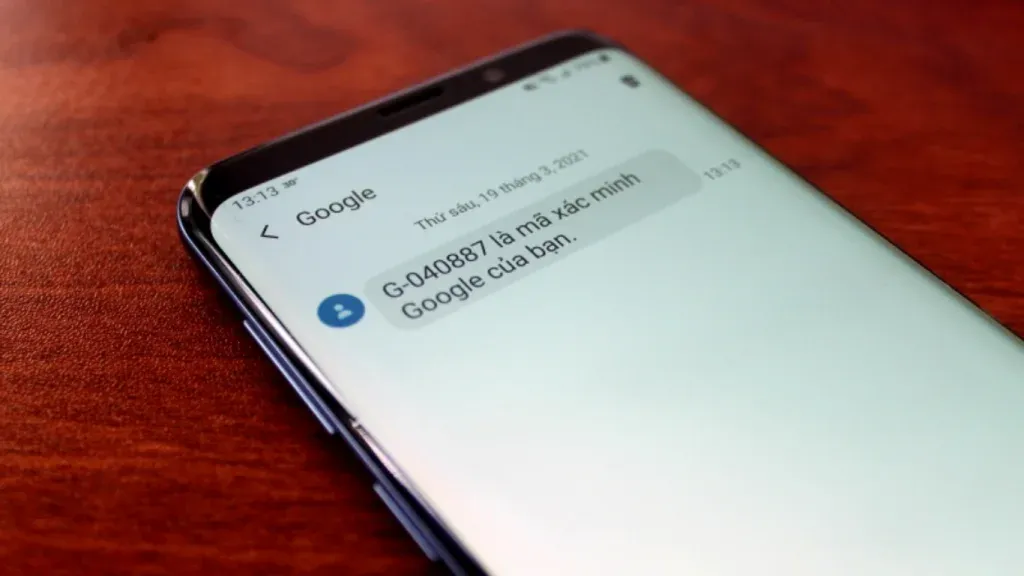
簡訊認證方式允許使用者在每次登入時透過簡訊接收OTP(一次性密碼)代碼。輸入密碼後,需要輸入此OTP代碼才能完成認證程序。
優勢:安裝簡單,使用方便,適合初學者。
缺點:OTP 代碼可以透過 SIM 卡交換等攻擊被攔截或竊取,因此安全等級低於其他方法。
3.2. 身份驗證器應用程式
身份驗證應用程序,例如Google 驗證器,Authy好的Microsoft Authenticator將產生每30秒自動變化的一次性驗證碼(TOTP)。用戶登入時只需開啟應用程式即可取得驗證碼。
優勢:比簡訊安全性更高,因為代碼直接在個人設備上生成,而不是透過網路傳輸。
缺點:需要在單獨的裝置上安裝和管理應用程序,如果手機遺失可能會很不方便。
3.3. 硬體令牌
硬體認證設備,例如YubiKey 或者U2F是用於驗證身分的實體安全金鑰。它們可以透過 USB、NFC 或藍牙連接到裝置。
優勢:安全等級極高,幾乎不可能被遠端偽造或竊取。
缺點:如果您經常旅行或不想攜帶額外的設備,這會很不方便。
3.4. 生物特徵認證
生物特徵認證使用個人識別特徵,例如指紋,臉 或者虹膜登入系統。這項技術在智慧型手機和個人電腦上越來越流行。
優勢:快速、方便,無需記住密碼或驗證碼。
缺點:並非所有設備都支援它,安全性可能取決於硬體和識別軟體的品質。
.webp)
3.5. 備份代碼
備用代碼是設定雙重驗證 (2FA) 時提供的一組一次性身份驗證碼。使用者應將這些代碼妥善保管,以便在無法存取主要身份驗證方法(例如手機遺失或裝置損壞)時使用。
優勢:緊急情況下有效的備份解決方案。
缺點:如果不小心保存,備份代碼可能會被他人未經許可使用。
4. 如何在現今熱門平台上啟用雙重身分驗證的逐步指南
雙重認證(2FA)是幫助提升個人帳戶安全性的最有效安全解決方案之一。以下是如何在 Google、Facebook、Instagram 和 X(Twitter)等熱門平台上啟用雙重驗證 (2FA) 的詳細說明。
4.1. 為 Google 帳戶(Gmail、Google 帳戶)啟用 2FA 的說明
Google 是雙重身分驗證的先驅。啟用 2FA 有助於更有效地保護您的 Gmail 帳戶及相關服務。
遵循的步驟:
訪問項目安全設定在 Google 帳戶中。
選擇兩步驟驗證然後按開始。
選擇身份驗證方法,例如:簡訊 或者認證應用程式(Google Authenticator、Authy…)。
輸入發送到您裝置的驗證碼。
完成後,Google 將通知 2FA 已成功啟用。
4.2. 如何在 Facebook 上啟用雙重認證
Facebook 提供多種安全方法,其中 2FA 是幫助防止未經授權存取帳戶的重要選項。
如何做:
登入您的 Facebook 帳號。
進入設定和隱私→環境。
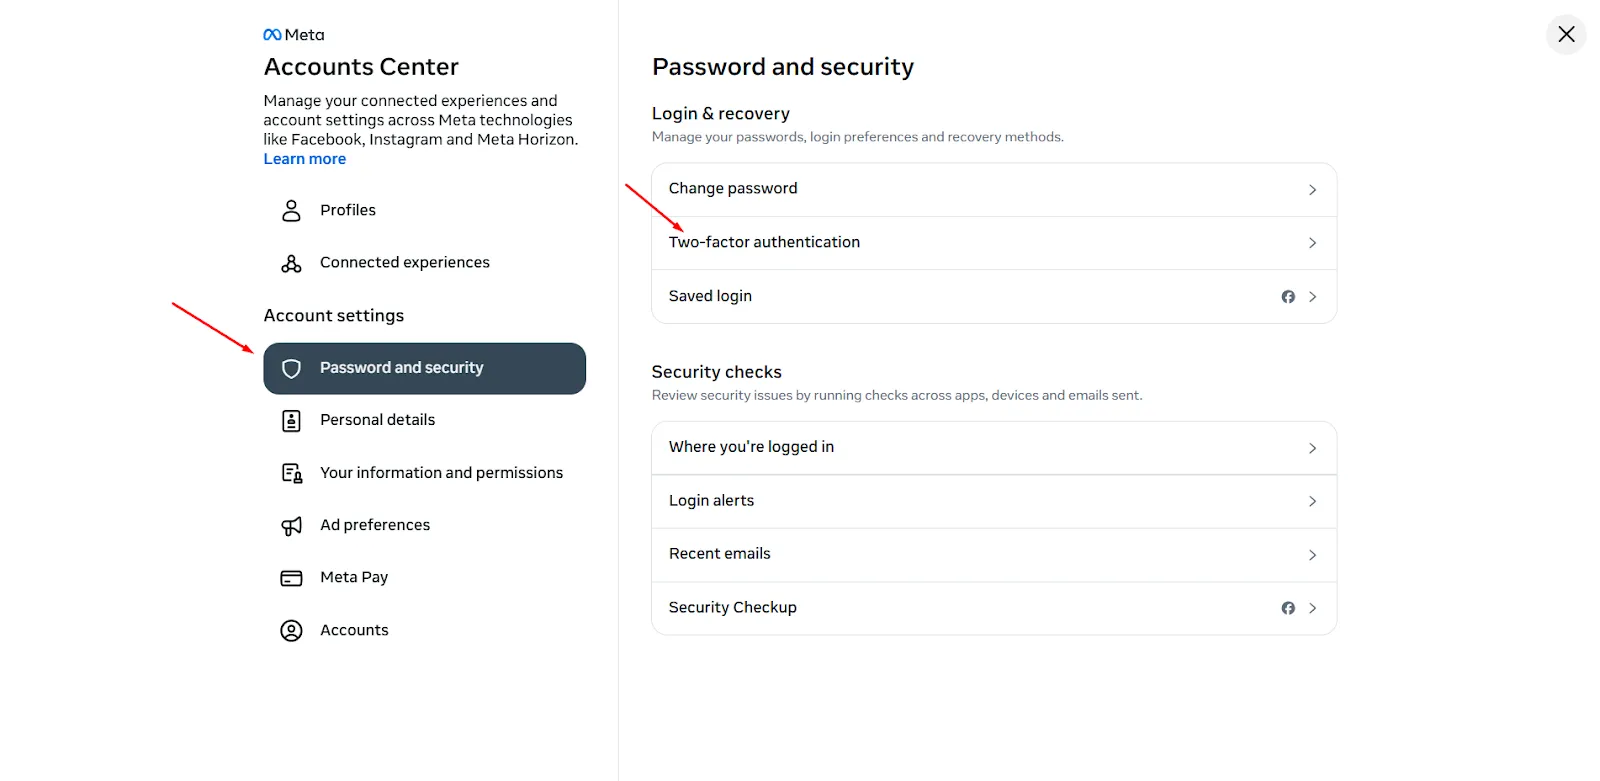
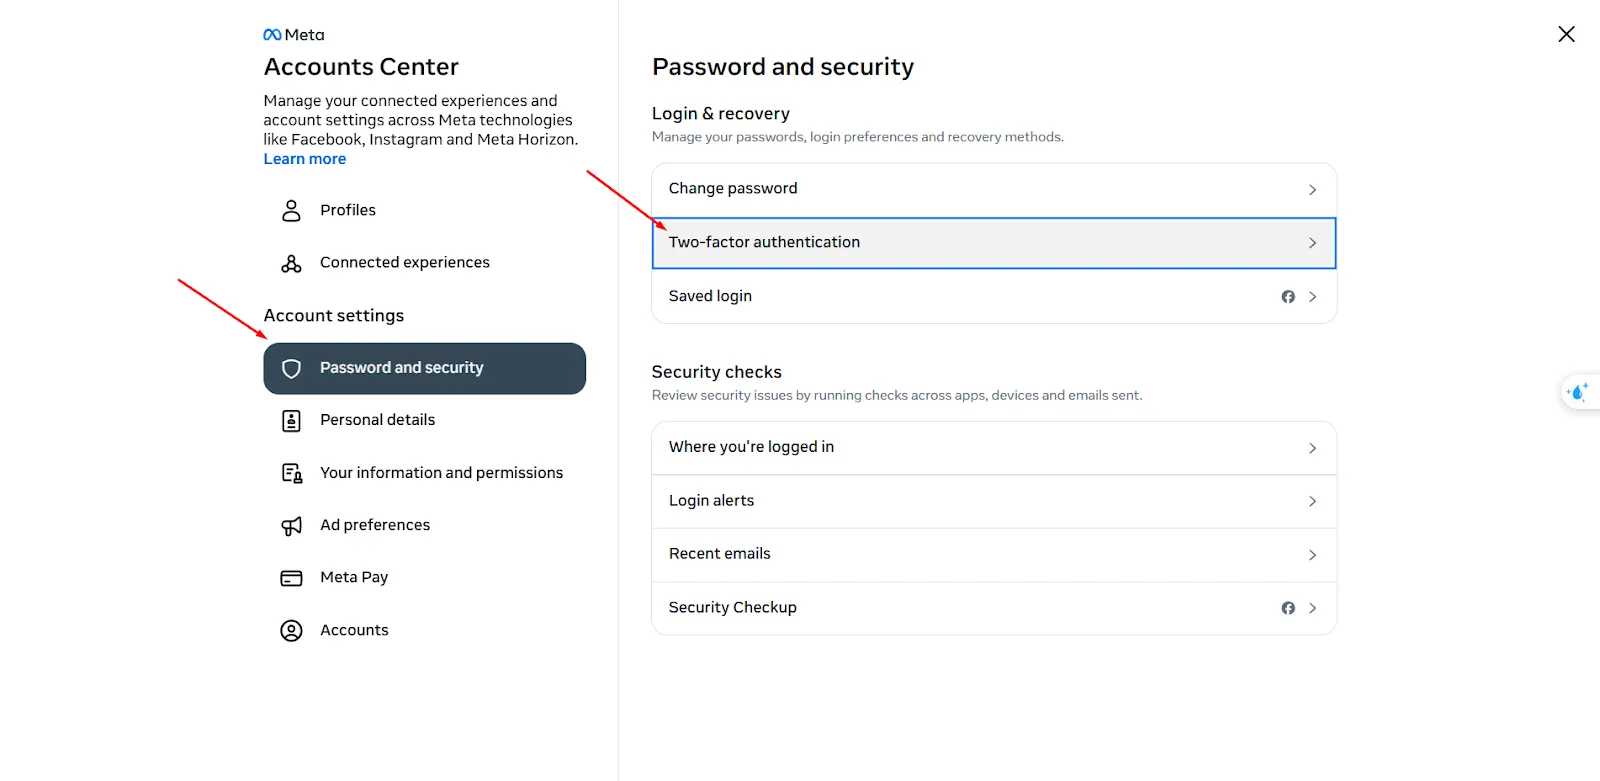
使用權帳戶中心→密碼和安全。
選擇雙重身份驗證並選擇您要設定的帳戶。
選擇一種身份驗證方法(應用程式、簡訊代碼、安全金鑰…)並按照指示進行操作。
4.3. 在 Instagram 上啟用 2FA 的說明
Instagram 使用 Facebook 內建的安全系統,因此啟用 2FA 的過程大致相同。
在 Instagram 上啟用 2FA 的步驟:
開啟 Instagram 應用程式 → 前往環境。
選擇帳戶中心→密碼和安全。
點選項目雙重認證(2FA)並按照螢幕上的指示進行操作。
完成驗證以啟用安全功能。
4.4. 如何為 X(Twitter)啟用兩步驟驗證
X(原 Twitter)也支援啟用 2FA,以增強用戶帳號保護。
如何在 Twitter 上啟用 2FA:
打開 Twitter 應用程式並前往環境。
使用權安全和帳戶訪問→ 選擇安全。
點選雙重身份驗證→設定。
選擇適當的身份驗證方法:簡訊或身份驗證器應用程式。
完成驗證並確保 2FA 已成功啟用。
.webp)
5. 2FA 的常見問題及有效解決方案
儘管雙重認證(2FA)被認為是當今最強大的安全層之一,但在使用過程中,用戶仍然可能會遇到一些故障情況。以下是最常見的問題以及如何快速有效地處理這些問題:
5.1 手機遺失或無法存取身份驗證應用程式
如果您的身份驗證器遺失或無法開啟 2FA 應用,請不要驚慌。大多數平台現在都支援此功能。透過備份代碼恢復帳戶 或者透過電子郵件驗證。因此,請確保在啟用 2FA 後立即將備份代碼保存在安全的地方。
5.2 驗證碼無效或無法使用
如果您輸入 2FA 代碼並收到錯誤訊息,則可能是由於延時裝置。身份驗證碼取決於系統時鐘,因此請仔細檢查手機或電腦上的時間設置,並在必要時重新同步。
5.3 即使啟用了 2FA 也無法登入
在某些情況下,即使啟用了雙重驗證,使用者仍會遇到登入錯誤。在這種情況下,您可以選擇透過電子郵件恢復帳戶選項 或者直接聯繫技術支持尋求協助
使用 2FA 時應遵循的一些安全原則
為了最大限度地發揮 2FA 的安全優勢,您應該養成以下智慧安全習慣:
不只是簡訊驗證:簡訊可能會被攔截或偽造。建議使用身份驗證應用,例如Google 驗證器,Authy, 或者U2F硬體設備以提高安全性。
為所有線上帳戶啟用 2FA:需要保護的不僅是重要帳戶。為您的所有社交媒體、電子郵件、儲存和金融帳戶啟用雙重身分驗證 (2FA),以降低被駭客攻擊的風險。
安全儲存備份代碼:設定 2FA 後,請不要忘記將備份代碼儲存在您的密碼管理器或安全的離線位置,以便在發生故障時輕鬆恢復。
定期安全審查:定期檢查您的 2FA 配置,以確保所有裝置和身份驗證方法仍然正常運作且未被停用。
6. 使用 Hidemium 安全且有效率地管理多個帳戶
希德米姆是一款專用的匿名瀏覽器,可讓使用者輕鬆在同一裝置上建立和管理多個帳戶同時仍能確保最大程度的安全。每個輪廓Hidemium 上設定了一組單獨的設備參數,使其能夠作為獨立設備運作。當您添加代理人在設定檔中,網路連線將完全分開,模擬從不同的真實裝置登入。
為了提高安全級別,Hidemium 整合了以下功能雙重認證(2FA)啟用 2FA 後,您每次執行重要操作時都需要輸入驗證碼,例如:登入您的帳戶,刪除您的個人資料或將您的個人資料轉移到另一個帳戶這有助於保護帳戶免遭未經授權的訪問,尤其是在安全風險較高的工作環境中。
您可以使用流行的身份驗證應用程式掃描二維碼並接收安全碼,包括:
Authy:iPhone | Android | Chrome | Linux | macOS | 黑莓
Google 驗證器:iPhone | 安卓
Microsoft Authenticator:Windows Phone | Android
Hidemium 身份驗證器: 點擊此處訪問 – 輸入密碼(金鑰) 來取得驗證碼。
7. 結論
雙重認證(2FA)是簡單但極其有效的安全措施之一保護線上帳戶無論您選擇簡訊身份驗證、身份驗證器應用程式、硬體設備還是生物識別技術,啟用 2FA 都是為您的個人和企業帳戶添加強大保護層的必要步驟。
在網路攻擊日益增多的背景下,主動部署安全解決方案—尤其是2FA 與 Hidemium 等反偵測瀏覽器結合– 將協助您維護所有線上活動的安全。
了解更多: