对于从事线上赚钱(MMO)、空投、Affiliate Marketing 和线索获取的人来说,Gmail 往往是整个工作流的中枢。电子邮件用于接收通知、确认登录、连接各类服务以及支持账号找回。一旦邮箱无法使用,往往会同时打断多个相关活动。
因此,在管理多个 Gmail 账号时,需要同时在连接层和浏览器环境层保持有序。操作者需要清楚当前使用的是哪个 IP 地址、每个任务对应的是哪个配置文件、配置是如何检查的,以及已经执行过哪些操作。
本文给出一个五步标准操作流程(SOP),将 Hideproxy、HideIP.us、Hidemium、HideGuard 和 HideAuto 连接起来,基于负责人员确认其已亲自实践和验证过的工作流。文中提到的各项阈值是该工作流内部使用的判断标准,并非 Google 官方阈值,也不能保证所有账号都一定无需验证。
1. 理解 reCAPTCHA v3 并正确解读测试结果
reCAPTCHA v3 会根据网站交互给出 0 到 1 之间的评分。分数越高,越接近“正常用户行为”;分数越低,则越可能被认为是机器人。Google 建议接入该服务的网站,根据自己的业务场景选择合适的阈值。
这个分数并不是一个适用于所有网站的“通用信任证书”。在本 SOP 中,测试结果仅作为一个参考指标,与 IP、DNS、WebRTC 以及配置文件的检查结果一起综合判断。测试页面上显示的分数不应被视为 Gmail 内部的真实评分。
这种做法为运营团队提供了一套一致的判断标准:在使用前先检查环境、记录结果,并在出现问题时回溯这些记录。
2. 五个工具,一个端到端工作流
生态中的每个组件都被分配了清晰的角色。
| 工具 | 在 SOP 中的角色 |
|---|---|
| Hideproxy | 根据运营需求提供代理连接 |
| HideIP.us | 按连接类型、欺诈评分和黑名单结果筛选 IP 地址 |
| Hidemium | 创建、配置并管理浏览器 Profile |
| HideGuard | 根据技术标准检查环境的可观察输出 |
| HideAuto | 按照内部流程运行准备脚本和重复性任务 |
整体工作流依次为:IP 筛选 → Profile 创建 → 验证 → 活动准备 → 登录与监控。
关键原则是:每一步的输出,都成为下一步的准入条件。如果发现配置问题,在对应阶段解决,而不是继续在状态不明的环境中操作。
3. 第一步——使用 HideIP.us 筛选 IP 地址
在 Hideproxy 中准备连接
首先,在 Hideproxy 中选择一条满足任务需求的代理。对于需要保持连接稳定的工作流,要事先明确维持同一 IP 的条件、套餐有效期,以及连接中断时的处理流程。
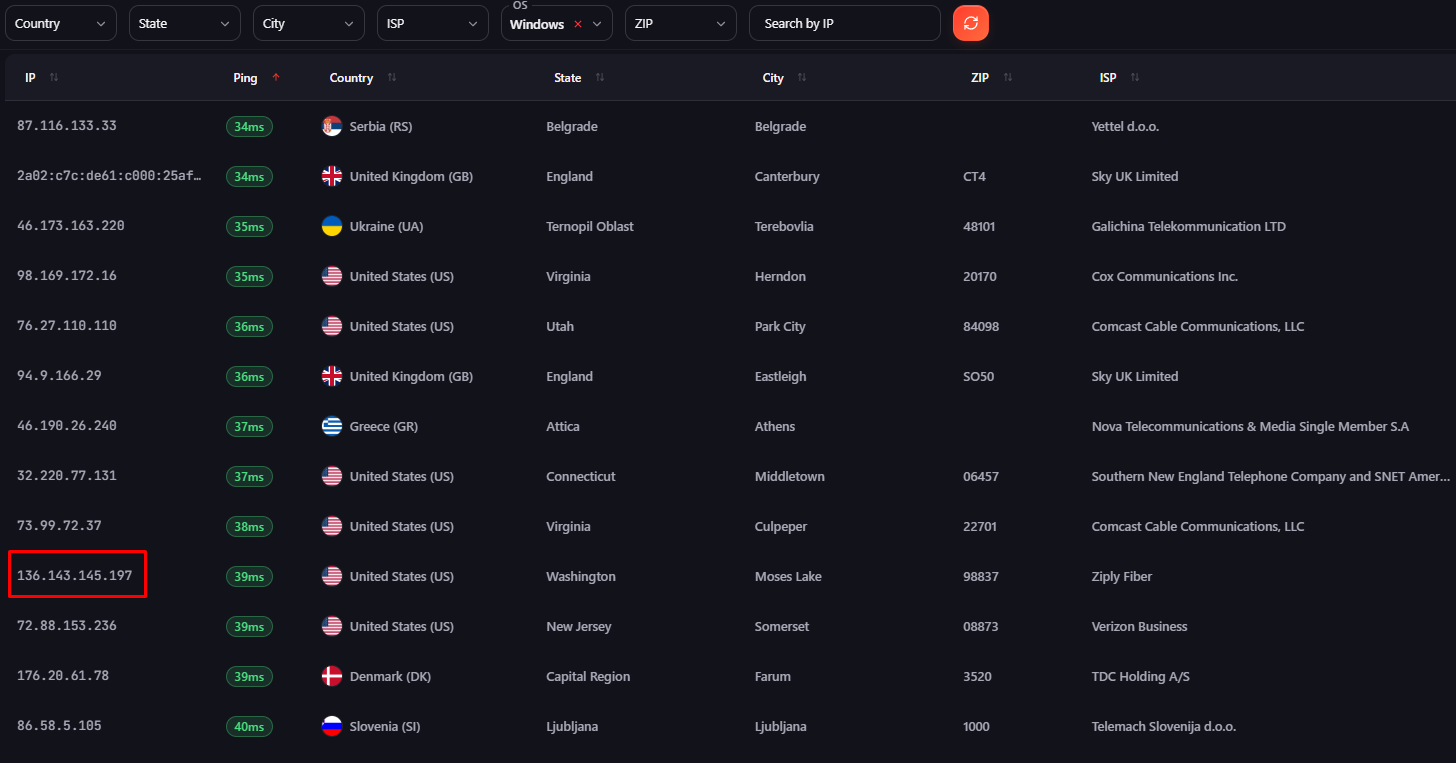
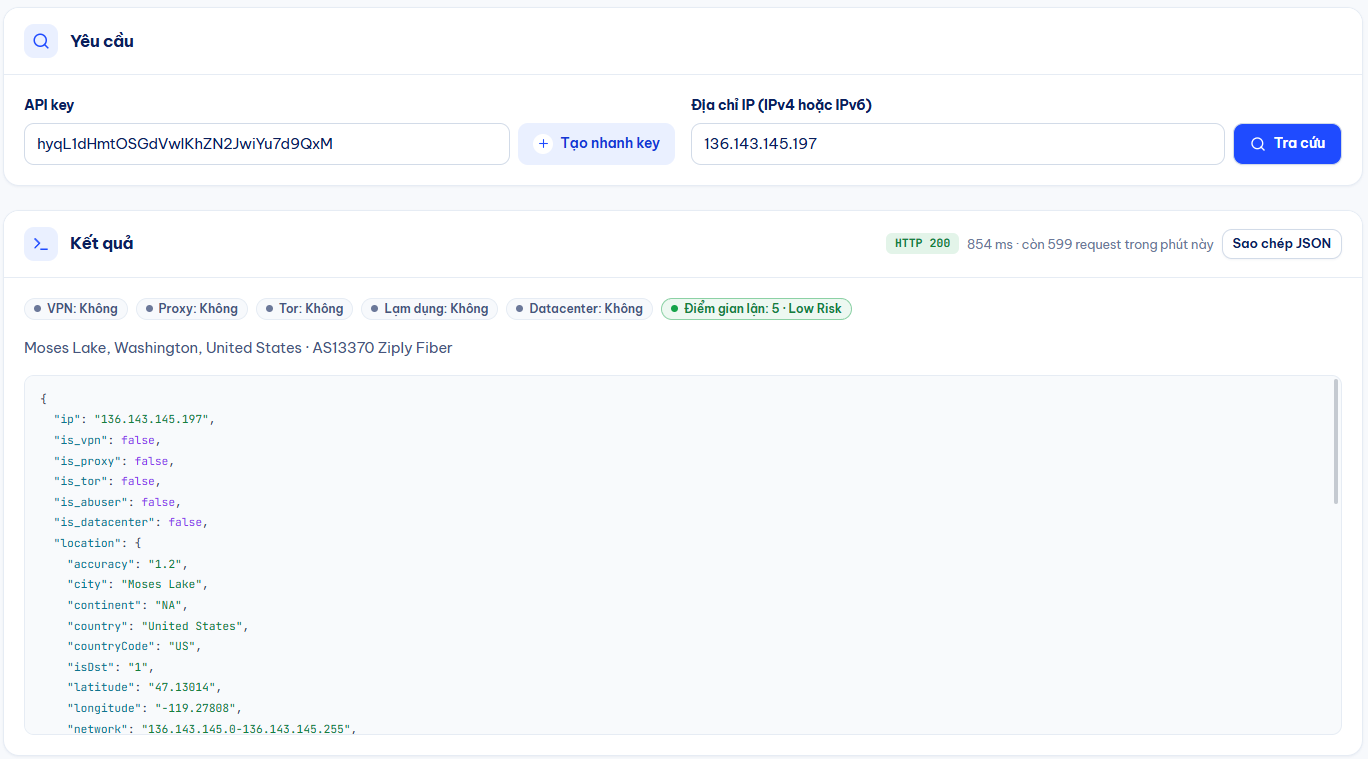
接着,按照团队选定的测试配置,在 HideIP.us 中对该 IP 地址进行评估。
应用准入标准
在给出的 SOP 中,IP 地址会根据以下标准进行检查:
- 类型: Residential 或 Mobile。
- Fraud Score: 在所用评分体系下低于 20。
- Blacklist: 未出现在所检查的黑名单中,包括工具可查询到的 Spamhaus/DNSBL 等。
- 地理位置与连接: 适合目标使用环境。
本 SOP 将 Datacenter IP 排除在可用 IP 池之外。这只是团队内部的筛选标准,并不意味着 Gmail 会拒绝所有 Datacenter IP。
在继续前先记录结果
记录 IP 地址、连接类型、评估工具、评分、所查黑名单以及测试时间戳。“干净”的结果只能在已执行的这些检查范围内来理解。
输出: 一条已筛选的连接,并具备可供后续参考的记录。
4. 第二步——在 Hidemium 中搭建环境
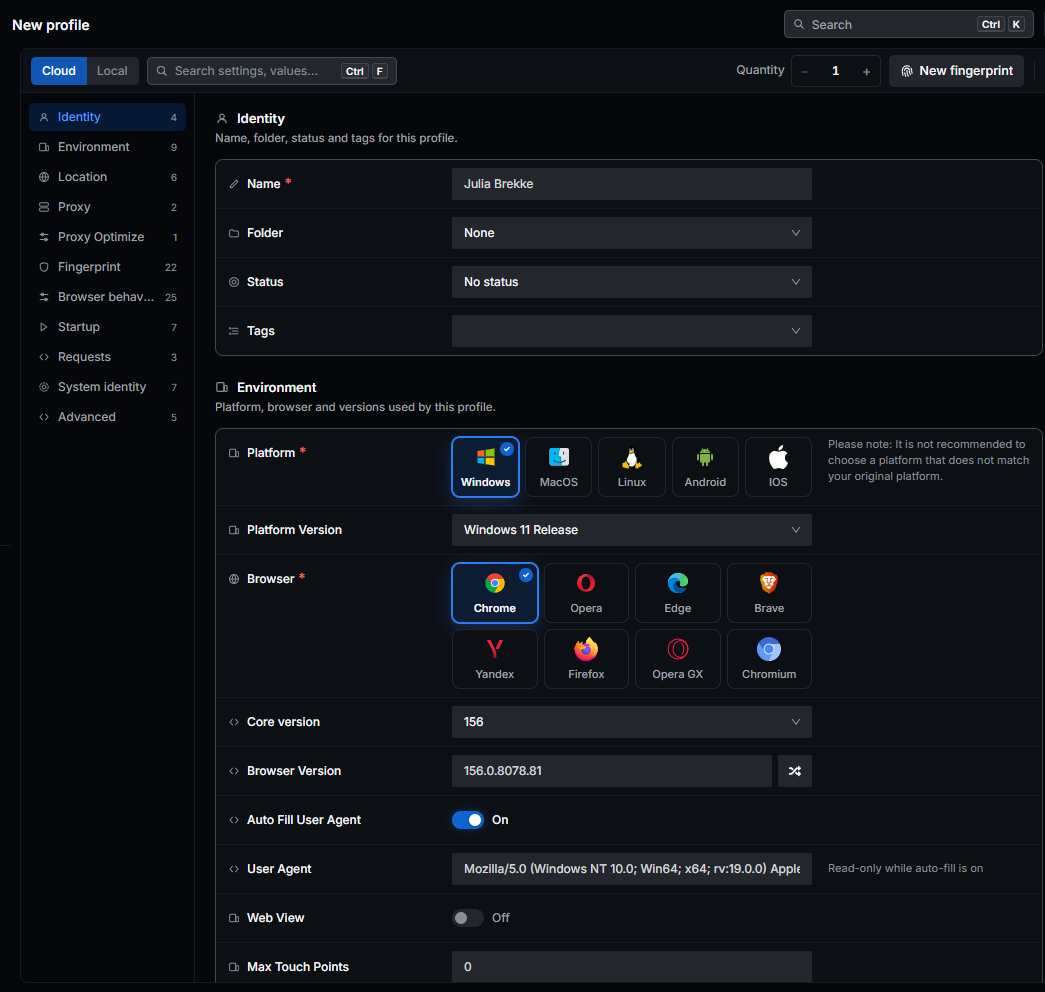
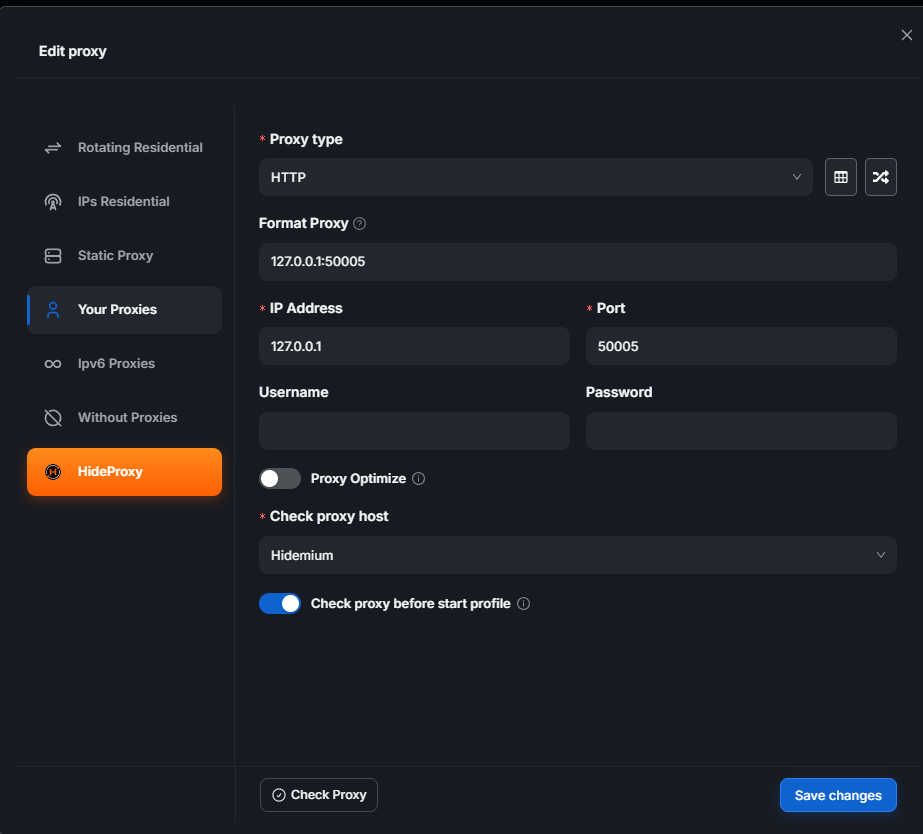
在选定 IP 地址之后,在 Hidemium 中创建一个 Profile,并分配对应的代理配置。使用项目或任务来命名 Profile,以免在管理多个环境时产生混淆。
让配置与目标用途保持一致
检查以下组件:
- 操作系统和浏览器版本。
- 时区、语言和地理位置。
- 代理配置和实际对外 IP 地址。
- WebRTC 处理模式。
Hidemium 的文档中说明了如何基于 IP 地址或手动配置时区、WebRTC、地理位置和语言等选项。
操作系统应与真实工作环境相匹配;IP 地址本身并不存在一个必须对应的操作系统。对于时区、位置和语言,选择与 Profile 用途一致的设置,并验证最终输出。
将每个 Profile 视作一个工作单元来管理
每个 Profile 都应有明确的用途、指定负责人以及配置说明。排查问题时避免同时修改多个参数。如果更换代理或调整设置,务必记录变更发生的时间,以便与后续测试结果进行比对。
输出: 一个已配置并指派负责人的 Profile,进入待验证状态。
5. 第三步——使用 HideGuard 验证环境
在刚配置好的 Hidemium Profile 中直接打开 HideGuard,这样才能测试你真正准备使用的环境。
WebRTC:检查上报的地址
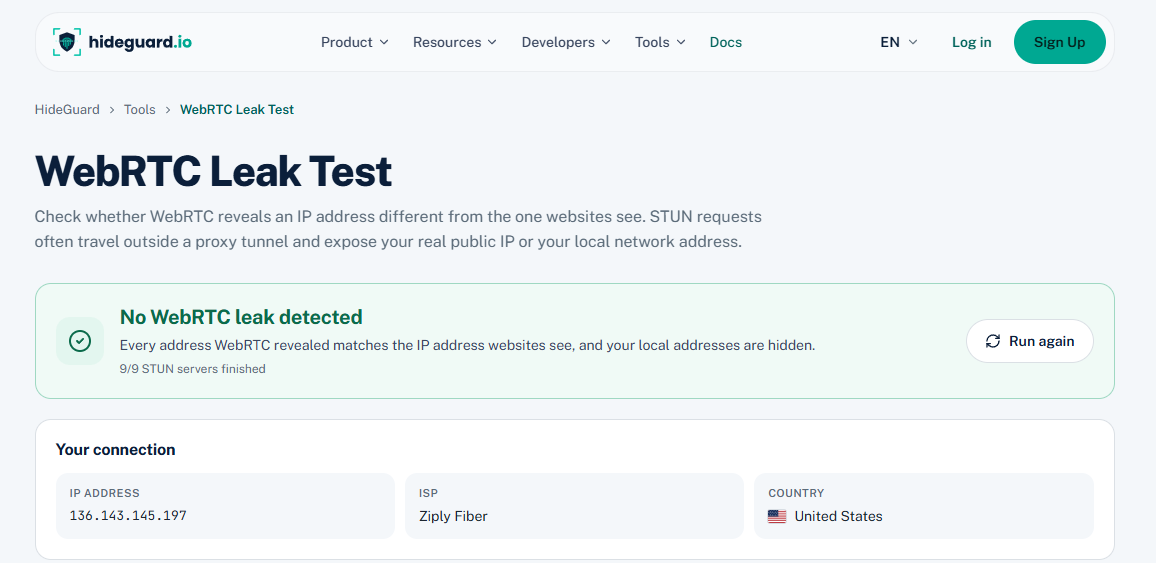
HideGuard 的 WebRTC Leak Test 页面可以帮助识别测试连接中暴露出来的地址。解读结果时,要区分公网 IP、本地地址以及 mDNS 名称。
SOP 的标准是:测试结果中不能出现预期连接路径之外的公网 IP。如果发现异常,先检查 WebRTC 配置和连接路由,再重新测试。
DNS:检查解析路径
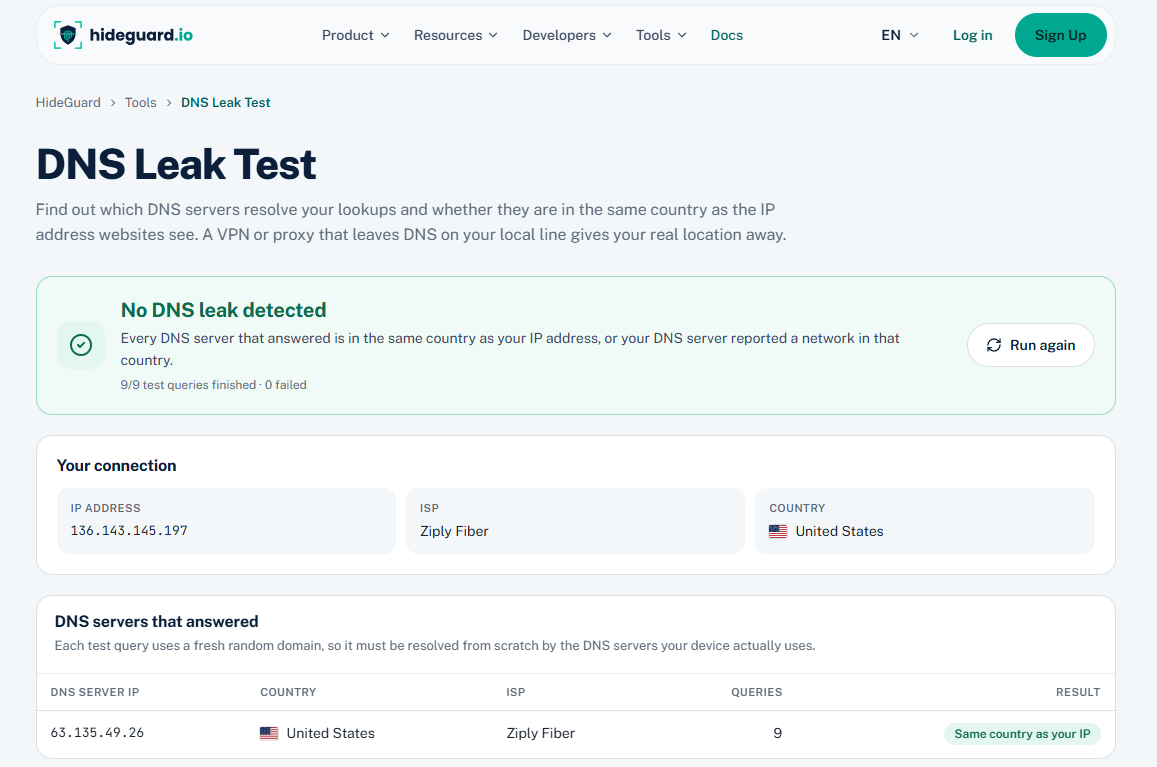
DNS Leak Test 会识别处理测试查询的 DNS 解析器。解析器地址与设备的公网 IP 地址并不相同。HideGuard 还提示,使用 anycast 的公共 DNS 服务,显示的国家可能与实际不一致。
因此,应重点对比解析服务提供商和 DNS 配置本身,而不是只根据显示的国家来下结论。
reCAPTCHA:与内部目标区间对比
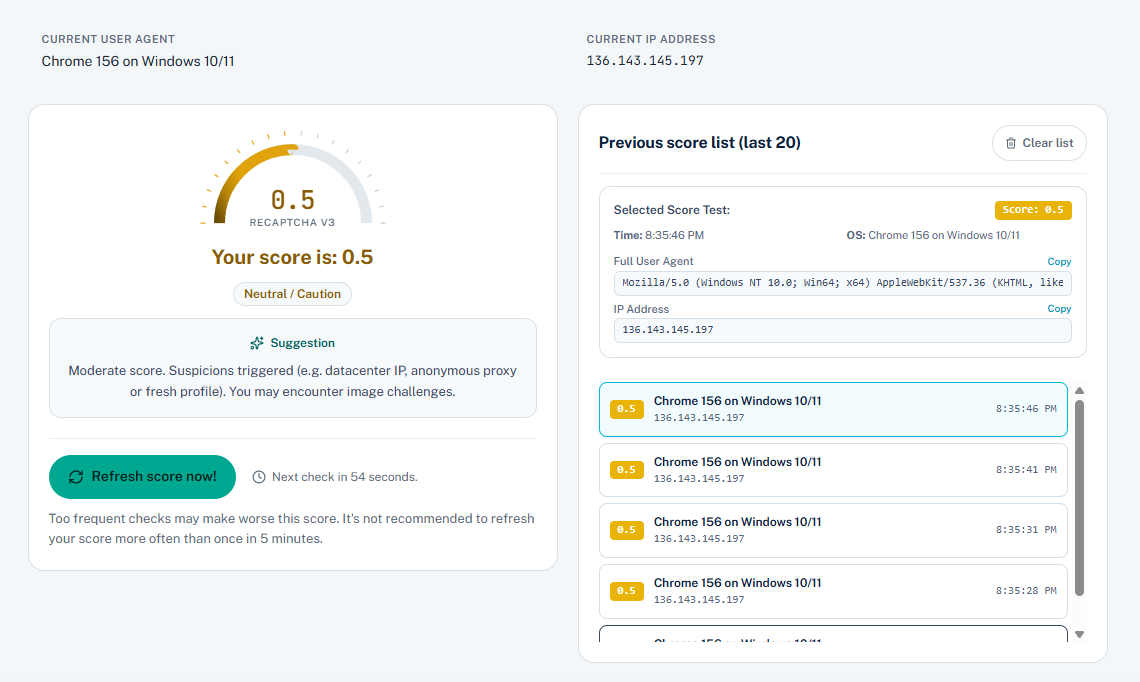
根据负责人员提供的工作流,目标评分区间为 0.7–0.9。记录结果时要同时写明时间戳、Profile 和具体配置,以便持续追踪。
如果结果不符合标准或出现警告,需重新检查 IP 地址和 Profile 设置。若测试无返回数据,应记录为“无结果”,而不是默认视为通过。
输出: 一组在测试时刻采集到的验证结果,包括通过状态或需要处理的问题。
6. 第四步——使用 HideAuto 预处理 Profile
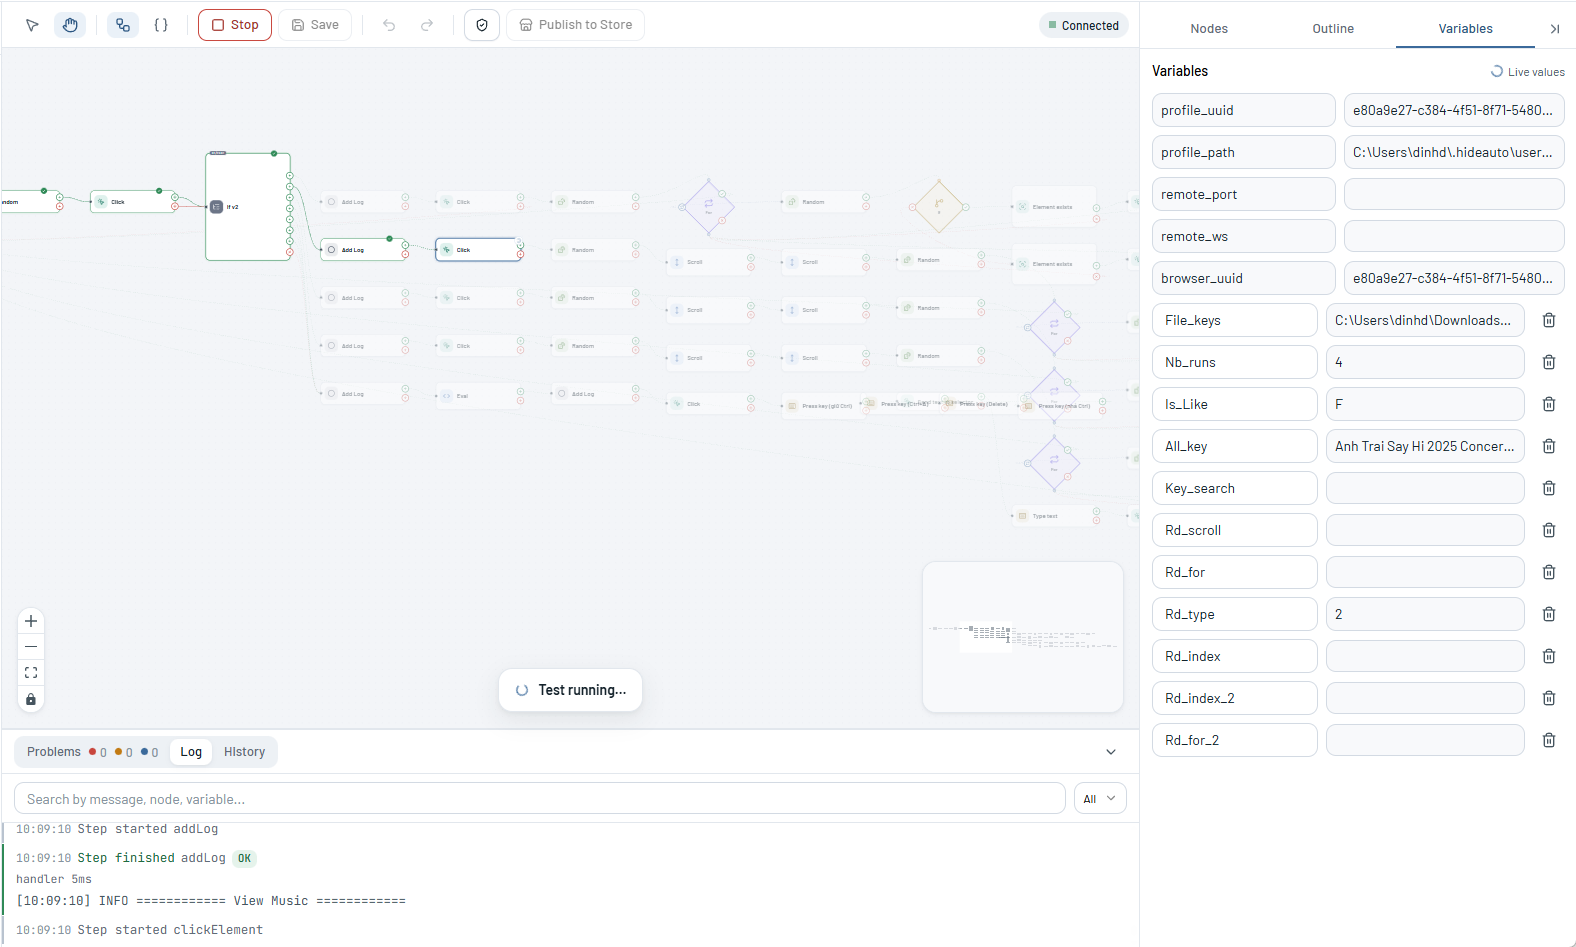
通过验证后,SOP 会在 Profile 进入主工作流前先进行活动准备阶段。HideAuto 用于根据内部脚本组织重复任务,并记录执行状态。
在负责人提供的工作流中,重点跟踪的基准包括准备期为 2–3 天以及30–50 个 Cookie。这些数字只是团队在预热阶段的组织方式,不应视为 Google 对登录的硬性要求。
监控不应只关注耗时或 Cookie 数量,还应评估执行质量:
- 任务是否在既定范围内完成?
- 连接是否中断或发生变化?
- Profile 是否保持已验证的配置状态?
- 在正式使用账号前,是否存在需要先解决的错误?
输出: 一个带有执行记录、状态清晰且错误已归档的 Profile。
7. 第五步——登录并管理长期活动
完成准备后,通过 Gmail 的标准流程注册或登录账号。Google 可能在注册或登录时要求手机验证,因此用户应提前准备好合适的验证和找回方式。
维护运营记录
每个账号都应绑定一个指定负责人和明确的工作环境。当出现问题时,要记录具体提示信息,而不是笼统记为“checkpoint”。示例包括:验证请求、会话过期、收不到验证码、账号被禁用或无法发送邮件等。
监控邮件收发
SOP 中每天 2 → 5 → 15 封邮件的节奏,是团队在测试阶段逐步放量的记录。任何提量操作都应基于实际沟通需求、系统反馈和监控结果。
在内部邮箱之间互发邮件有助于测试邮件流,但不足以证明发往外部收件人时一定能进收件箱。Google 额外发布了关于邮件认证、传输和投递的要求;浏览器配置无法替代这些因素。[6]
输出: 一个已分配负责人、配置好找回方式,并具备可长期评估运营数据的账号。
8. 管理整个 SOP 的检查清单
| 步骤 | 工具 | 进入下一步的要求 |
|---|---|---|
| IP 筛选 | Hideproxy + HideIP.us | 满足内部 IP 标准,并记录测试来源和时间 |
| Profile 创建 | Hidemium | 连接可用、配置已记录,并有明确负责人 |
| 验证 | HideGuard | 每项测试都有结果;异常已解决或有合理说明 |
| 准备 | HideAuto | 预设任务完成,并有日志和状态记录 |
| 运行 | Hidemium + HideAuto(按 SOP 执行) | 根据实际需求监控登录、找回和邮件活动 |
运营团队可以在不同成员之间交接 Profile 时,将此表作为检查节点。更换代理、更新浏览器或调整配置后,应重新检查受影响的项目。
用 Hachitech 搭建可追踪的运营工作流
一个组织良好的工作环境,可以让团队清楚知道哪些内容已配置、测试和修改。这为账号数量和操作者不断增加时,基于证据的排错提供了基础。
在本 SOP 中,Hideproxy、HideIP.us、Hidemium、HideGuard 和 HideAuto 共同覆盖连接层与活动管理层。先定义清晰的工作范围,记录真实结果,再利用这些数据在放量前优化工作流。
了解更多 Hidemium 和 Hideproxy,为你的团队选择合适的浏览器环境和连接方案。
9. FAQ——常见问题
这个 SOP 是否能保证 Gmail 不要求手机验证?
SOP 的作用是规范环境的准备与管理。是否需要验证,仍由 Google 决定,不同账号之间的结果可能会有差异。
为什么需要同时使用 HideIP.us 和 HideGuard?
根据工作流的职责划分,HideIP.us 负责在接入前筛选 IP 地址,而 HideGuard 用于在浏览器中配置完成后检查环境。两者结合,有助于对比选定连接与实际输出之间的一致性。
同样的工作流能用于 Outlook 吗?
关于 IP 管理、Profile、验证和日志的框架是可以复用的。但验证、找回以及发信流程必须遵循 Microsoft 的相关说明。reCAPTCHA 分数并不能代表 Outlook 的内部评估。
应如何评估这个工作流的效果?
跟踪环境准备时间、配置错误、连接事故、验证请求以及问题解决结果。任何对效果提升的公开描述,都应有在条件明确且可比的前提下,基于前后数据的支撑。
.png)