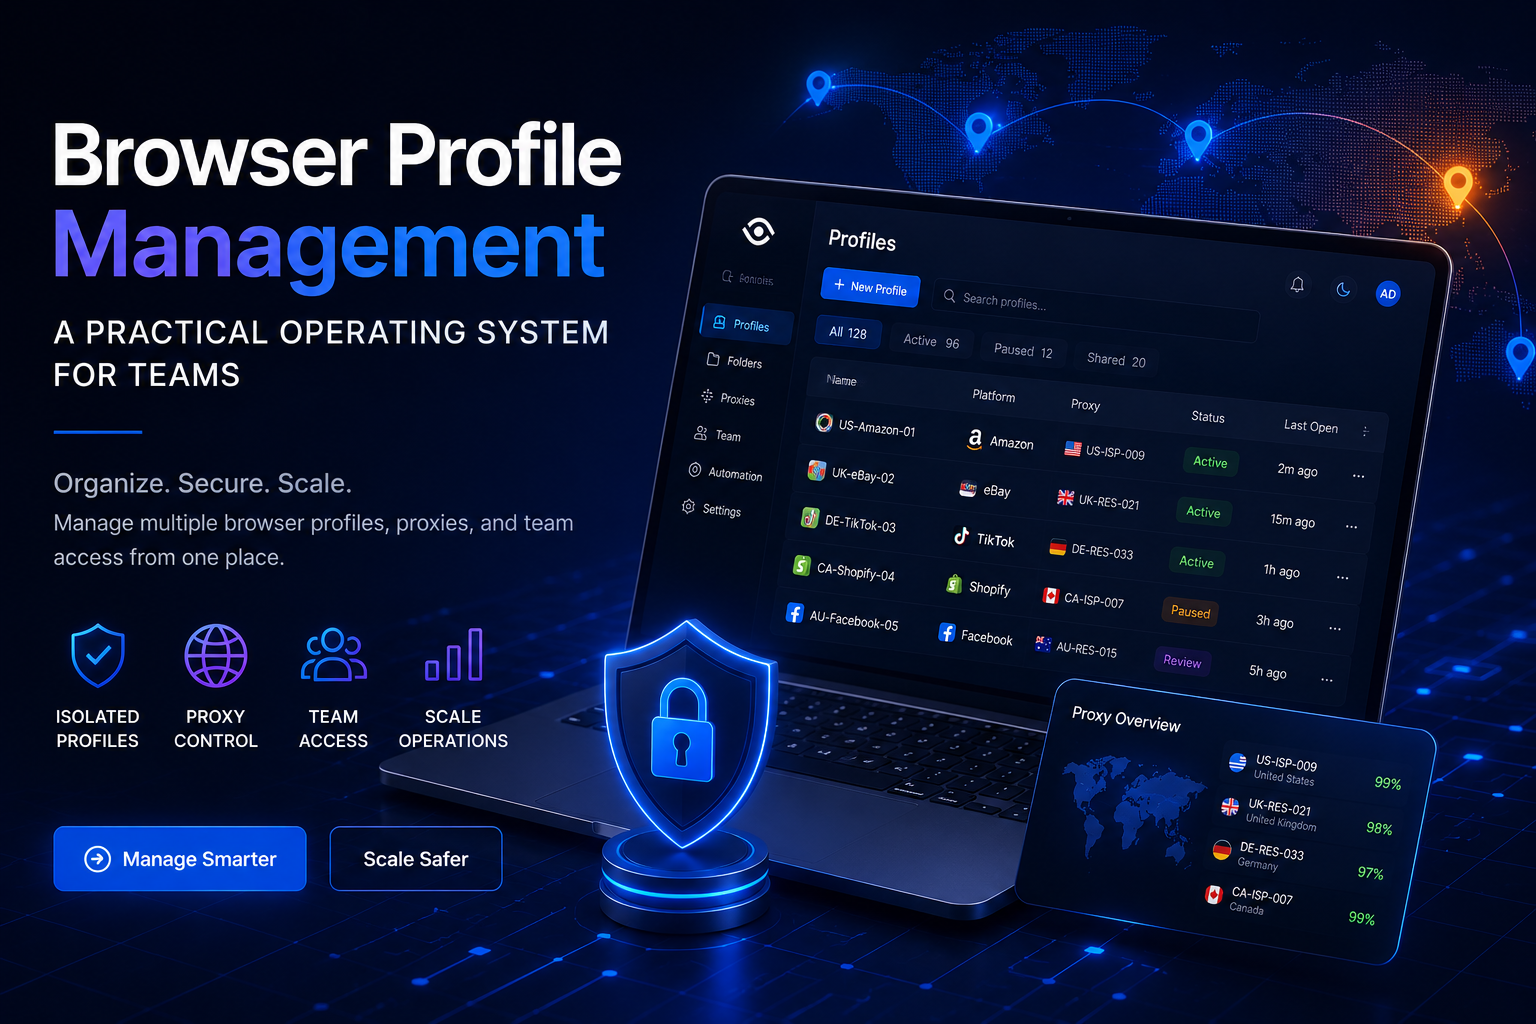

浏览器配置文件管理:团队的实用“操作系统”
浏览器配置文件管理经常被误解为:只是在浏览器里创建多个配置文件,然后给每个配置文件分配一个不同的代理。
这种做法对只管理少量账号的个人来说可能够用。但当一个团队需要为不同客户、市场、平台和项目维护几十甚至上百个浏览器环境时,这种方式就很难持续管理下去。
在这种规模下,团队需要对一些实际问题有清晰答案:
- 每个配置文件对应的是哪个账号?
- 谁负责操作这个配置文件?
- 配置文件使用的是哪个代理?
- 配置最近一次变更是什么时候?
- 登录凭据存储在哪里?
- 团队成员之间如何交接访问权限?
- 配置文件出现错误时该怎么办?
- 不再使用的配置文件如何归档或删除?
因此,要实现有效的浏览器配置文件管理,不仅需要软件,更需要一套可重复执行的“操作系统”,将配置文件隔离、资产组织、网络配置、访问控制、文档记录和标准操作流程结合起来。
本文将说明:营销团队、代理商、联盟团队、电商企业以及其他多账号运营团队,如何构建一套实用的浏览器配置文件管理系统,并在组织扩张的同时保持可控。
什么是浏览器配置文件管理?
浏览器配置文件管理,是通过一套结构化系统来创建、组织、分配、操作、监控和维护独立浏览器环境的过程。
每个浏览器配置文件都可以拥有自己独立的:
- Cookie
- 登录会话
- 本地存储(Local storage)
- 会话存储(Session storage)
- 浏览历史
- 浏览器设置
- 扩展程序
- User Agent
- 屏幕分辨率
- 语言
- 时区
- WebRTC 配置
- Canvas 和 WebGL 数据
- 网络连接或代理
这种隔离的目的,是避免一个工作环境中的数据与另一个环境混在一起。
例如,某代理商可以为不同客户创建独立配置文件;某电商团队可以为每个店铺或每个区域站点创建一个配置文件;质检团队可以用不同配置文件测试网站的本地化体验。
在组织良好的系统中,一个浏览器配置文件不只是一个新的浏览器窗口,而是一个运营资产,关联到具体的账号、项目、员工、代理和业务目标。
为什么团队需要的不只是多个浏览器配置文件
创建更多配置文件很容易,难的是持续、统一地管理它们。
当只有一个人管理 5 个配置文件时,信息可以记在脑子里,或者用一个简单表格记录。但当几个人要一起管理 50、100、甚至 500 个配置文件时,小小的不一致就可能演变成严重的运营问题。
配置文件变得难以识别
诸如“Profile 01”“New Store”或“Facebook Backup”这样的名字,对团队协作几乎没有帮助。
新员工可能不知道:
- 账号属于哪个客户
- 配置文件对应哪个国家或地区
- 属于哪个平台
- 当前是启用还是暂停状态
- 最近是谁在使用
- 现在打开这个配置文件是否安全
如果没有清晰的命名和分类,员工就很容易打开错误的配置文件,或在错误的账号里执行操作。
代理分配错误
代理信息往往与浏览器配置文件信息分开管理,这就产生了出错空间。
同一个代理可能被分配给多个互不相关的配置文件;一个长时间使用同一地区 IP 的配置文件,可能突然被切换到另一个国家;已经过期的代理,仍然挂在一个活跃配置文件上而没人察觉。
当配置文件和代理被当作关联资产统一管理时,这些问题出现的概率就更低。
访问在缺乏控制的情况下被共享
一些团队通过个人即时通信工具共享密码、会话信息或验证码。
这会带来多重风险:
- 很难准确知道有哪些人拥有访问权限。
- 无法在需要时迅速收回访问。
- 离职员工可能仍然掌握敏感信息。
- 登录数据可能被复制到未授权系统之外。
- 管理者难以审查访问记录。
良好的浏览器配置文件管理系统,应当减少无控制的凭据共享,并让访问责任更加清晰。
交接信息不完整
当员工休假、调岗或离职时,其他人可能需要接手管理对应的配置文件。
如果没有交接流程,接手的人可能不知道:
- 已经完成了哪些任务
- 做过哪些变更
- 账号最近是否有警告
- 当前代理是否需要保持不变
- 哪些操作需要事先审批
- 还剩下哪些待完成的工作
这会让运营过度依赖个人记忆,而不是依靠共享流程。
配置逐渐变得不一致
如果每个人都按自己的习惯来创建配置文件,组织就会一点点失去对操作标准的控制。
有人可能使用自动时区检测,有人则手动设置时区;有人会详细记录每一次代理变更,有人则更改网络设置时完全不做记录。
浏览器配置文件管理系统的目的,就是用标准化流程取代这些个人习惯。
浏览器配置文件管理系统的七个层级
一个实用系统可以被拆分成七个相互关联的层级。
1. 配置文件资产清单
在创建新配置文件之前,团队应先定义每一个配置文件代表什么。
每个浏览器配置文件,都应当对应一个具体业务资产,例如:
- 某个电商平台店铺
- 某个社交媒体账号
- 某个广告账号
- 某个联盟推广活动
- 某个客户工作区
- 某个区域测试环境
- 某个客服账号
- 某个研究项目
一条基础的配置文件记录可以包括:
| 字段 | 示例 |
|---|---|
| Profile ID | US-AMZ-BRAND-A-001 |
| Client or Brand | Brand A |
| Platform | Amazon |
| Market | United States |
| Purpose | Store operations |
| Responsible Operator | Team Member 02 |
| Assigned Proxy | US-ISP-014 |
| Status | Active |
| Creation Date | August 6, 2026 |
| Notes | Approval required before proxy changes |
每个配置文件都应有明确的业务用途和责任人。
没有责任人、状态不清晰或用途不明确的配置文件,应被重新评估,并视情况重新分配、归档或删除。
2. 命名、文件夹与标签规则
标准化的命名结构,可以让团队成员在不打开配置文件的情况下就能识别它。
一种可行的格式是:
[MARKET]-[PLATFORM]-[PROJECT]-[NUMBER]
例如:
- US-AMZ-BRANDA-001
- UK-TTS-CLIENTB-003
- DE-META-CAMPAIGN2-012
- CA-SHOPIFY-STORED-004
具体格式不如一致性重要——所有团队成员都应遵守同一命名规则。
然后可以通过文件夹将配置文件按更高层级归类:
- 客户
- 部门
- 区域
- 平台
- 品牌
- 活动
- 团队
标签则可以提供更多细节,而不让配置文件名称过分冗长。
常用标签包括:
- Active
- Paused
- High priority
- Requires review
- New account
- Static proxy
- Mobile proxy
- Finance team
- Weekend coverage
通过名称、文件夹、标签、责任人或状态中的任一维度,都应该能快速找到某个配置文件。
3. 浏览器身份的一致性
浏览器配置文件包含多个特性,它们共同构成运行环境。
这些特性可能包括:
- 操作系统
- 浏览器版本
- User Agent
- 屏幕分辨率
- 设备内存
- 语言
- 时区
- 地理位置(Geolocation)
- WebRTC 设置
- Canvas 特征
- WebGL 信息
- IP 地址
目标并不是“把能改的参数都改一遍”。过度自定义会让配置文件更难维护和排错。
团队应重点关注“逻辑一致性”。
例如:通过美国 IP 连接的配置文件,一般不应使用与其他区域对应的时区,除非有明确的业务理由。
同样,操作系统、浏览器版本、设备类型和 User Agent 之间应相互匹配。
创建配置文件时,团队至少应记录:
- 选择的操作系统。
- 浏览器版本。
- 设备类型。
- 代理所在国家和城市。
- 时区。
- 浏览器语言。
- 配置文件创建人。
- 责任操作人。
- 启用日期。
- 预期工作流程。
在没有必要且未经批准的情况下,配置应保持稳定不变。
4. 代理和网络管理
代理管理应与浏览器配置文件管理集成在一起。
代理不仅仅是一个填入设置栏位的地址,它本身是一个网络资产,具有自己的位置、服务商、到期时间、性能记录和指定用途。
代理清单可以包含:
| 字段 | 信息 |
|---|---|
| Proxy ID | 内部标识符 |
| Proxy Type | Residential, ISP, mobile, or datacenter |
| Country | IP country |
| City or Region | More precise location |
| Provider | Proxy source |
| Assigned Profile | Connected profile ID |
| Start Date | First day of use |
| Renewal Date | Subscription deadline |
| Status | Active, unstable, expired, or under review |
对于长期登录环境而言,稳定的连接通常比频繁变动的 IP 更易管理。
轮换代理适合部分研究、数据采集或测试场景,但不应默认用于需要持续登录会话的配置文件。
在将代理连接到某个浏览器配置文件之前,团队应确认:
- 代理在线可用。
- 认证信息正确。
- 地理位置符合目标市场需求。
- 连接速度可接受。
- 时区设置一致。
- WebRTC 和 DNS 行为已检查。
- 该代理未被分配给不相关的其他配置文件。
- IP 轮换策略与实际工作流程匹配。
为建立内部代理配置流程,团队可参考 Proxy Setup for Antidetect Browsers: A Practical Checklist,用于选择代理类型、检查连接设置并避免常见配置错误。
最终的代理选择应基于稳定性、位置要求、工作时长和团队预算,而不是只看“可用 IP 数量”。
5. 用户角色与访问权限
并非每位员工都应拥有对所有配置文件的完全访问权限。
基于角色的权限结构可以分为四个层级。
Administrator
Administrator 负责整个工作区的总体管理,其权限可能包括:
- 添加或移除团队成员
- 创建访问策略
- 转移所有权
- 批准重大配置变更
- 归档配置文件
- 审查安全设置
Project Manager
Project Manager 负责一组指定的配置文件,其权限可能包括:
- 将配置文件分配给操作人
- 审查状态变更
- 批准代理更换
- 监控事故与异常
- 确认交接完成
Operator
Operator 在被分配的配置文件中执行日常工作。
通常应仅让操作人访问与其职责相关的配置文件;关键设置不得在未获批准的情况下擅自更改。
Reviewer or Auditor
Reviewer 可以查看配置文件信息、备注、事故记录和访问记录,但不能修改登录凭据或配置设置。
这种结构遵循“最小权限原则”:只授予用户完成其工作所需的最低权限。
当员工离开团队时,离职流程应包括:
- 收回工作区访问权限。
- 转移其名下配置文件。
- 审查其近期活动。
- 在必要时更改凭据。
- 撤销相关 token 或 API key。
- 确认本地保存的敏感数据已删除。
- 记录交接完成日期。
6. 标准操作流程(SOP)
当关键行为都有文档化流程时,技术工具的价值才能被充分发挥。
创建新配置文件的 SOP
创建流程可以包括:
- 确认业务用途。
- 创建唯一的 Profile ID。
- 分配正确的文件夹和标签。
- 选择兼容的浏览器配置。
- 分配可用代理。
- 检查 IP 位置和时区。
- 指定责任操作人。
- 通过批准的方式存储凭据。
- 完成初次登录或环境测试。
- 将状态从“New”更新为“Ready”。
在基本信息未被核实前,任何配置文件都不应进入正式使用阶段。
日常使用配置文件的 SOP
在打开配置文件之前,操作人应确认:
- 这是正确的客户和项目吗?
- 是否有其他团队成员正在使用该配置文件?
- 代理是否处于可用状态?
- 是否有新的备注或警告?
- 当前分配的任务是什么?
- 使用该配置文件前是否需要经理批准?
完成工作后,操作人应记录:
- 已完成的任务
- 账号的重要变更
- 出现的错误或警告
- 未完成的工作
- 当前账号状态
- 交接说明
- 最近使用时间
这些信息无需写成长篇报告,即使是简短的结构化备注,也能显著提升团队协同效率。
更换代理的 SOP
不应仅因为一次网络变慢,就立刻更换代理。
团队应先判断问题是暂时性还是长期存在。
一个代理更换流程可以包括:
- 再次测试当前连接。
- 确认服务商是否出现故障或宕机。
- 记录现有 IP 地址。
- 在需要时获取批准。
- 选择位置兼容的替代代理。
- 在使用账号前测试新代理。
- 更新代理资产清单。
- 记录更换原因。
- 在重新连接后监控配置文件表现。
这有助于避免不必要的网络变更,同时让后续排障更容易。
处理配置文件事故的 SOP
当配置文件出现警告、登录错误、检查点或意外验证请求时,操作人应停止不必要的操作。
基础事故处理流程应包括:
- 停止所有非必要动作。
- 记录事故发生时间。
- 保存完整错误信息。
- 截取相关截图。
- 回顾近期配置变更。
- 检查当前代理。
- 确认最近一次操作人。
- 将配置文件状态改为“Under Review”。
- 将问题上报给对应负责人。
- 只有在作出处理决定后,才恢复正常操作。
目的在于保留关键信息,避免让问题变得更难调查。
7. 监控与审计
浏览器配置文件管理应通过可量化的运营指标进行评估。
配置文件稳定率
指在一个周期内,正常完成既定工作流程、且未发生严重技术或访问问题的活跃配置文件占比。
代理更换频率
需要频繁更换代理的配置文件,可能意味着:
- 代理质量较差
- 代理类型不适合
- 配置不当
- 服务商不稳定
- 操作人进行了不必要的更换
交接完整率
衡量被转移的配置文件中,有多少满足以下要素:
- 明确责任人
- 最新状态
- 近期活动备注
- 代理信息
- 待办任务
- 已知问题
无责任人的配置文件数量
没有责任操作人的活跃配置文件数量,应尽可能接近 0。
未授权访问或变更
团队应记录以下情况:
- 用户打开不在其项目范围内的配置文件
- 未经允许更改设置
- 未经批准导出数据
- 通过非授权渠道共享访问
事故解决时间
指从发现问题,到将受影响配置文件恢复、转移、暂停或归档所用时间。
通过这些指标,管理者可以判断问题源自技术、代理质量、员工培训,还是操作流程本身。
管理浏览器配置文件的生命周期
每个配置文件都应按照定义好的生命周期流转。
一个实用的状态模型可以包括:
- Requested: 配置文件被提出需求,但尚未创建。
- New: 配置文件已创建,但尚未测试。
- Ready: 配置和网络设置已验证。
- Active: 配置文件处于常规使用中。
- Paused: 配置文件暂时停用。
- Under Review: 配置文件存在错误、警告或未解决变更。
- Archived: 配置文件不再使用,但数据需保留。
- Deleted: 配置文件已按公司政策删除。
明确的生命周期可以避免:在配置文件仍在调查期间被误打开;误删仍含重要数据的配置文件;或为已无业务价值却仍然付费的环境买单。
如何选择浏览器配置文件管理平台
浏览器配置文件管理平台应当支持既定的操作模型,而不是替团队“决定”操作模型。
团队在评估工具时,可以关注其是否支持:
- 独立浏览器环境
- 文件夹与标签组织
- 代理分配
- 配置文件共享
- 基于角色的权限控制
- 所有权转移
- 活动记录
- 数据同步
- 配置文件备份
- API 或自动化能力
- 清晰的数据导出与删除控制
像 Hidemium 等平台可以与其他方案一并考量,但最终选择应根据团队规模、流程复杂度、权限要求、自动化需求和预算来确定。
工具可以简化配置文件创建与协作,但不能替代命名规则、访问策略、代理标准、交接流程或事故记录。
团队应先用少量配置文件进行试点,再将关键业务迁移到新平台。
常见的浏览器配置文件管理错误
过早创建过多配置文件
配置文件多,并不会自动让系统更强大。
没有明确用途的配置文件会增加:
- 订阅成本
- 代理成本
- 培训成本
- 检索难度
- 交接复杂度
- 操作人误操作风险
应基于真实运营需求创建配置文件,而不是基于对未来的假设。
对所有配置文件使用同一个模板
模板可以节省时间,但不应因此跳过检查步骤。
每个配置文件仍然需要逐一核查:
- 市场(国家/地区)
- 平台
- 设备类型
- 代理位置
- 浏览器语言
- 时区
- 责任操作人
- 预期工作流程
过于频繁地更换 IP 地址
频繁的网络变更会破坏运营一致性,也会让故障排查更困难。
对于一个稳定配置文件而言,其网络身份一般也应保持稳定,除非有明确记录的变更理由。
给所有人开放全部访问权限
对小团队来说给所有人开“全场通行证”看似方便,但随着组织扩张,这会变得高风险。
访问应根据项目、职责和审批等级进行分配。
未记录配置变更
小小的配置变动在当下可能看似无足轻重,但几周之后,可能正是理解某次账号错误的关键信息。
团队应记录对代理、浏览器设置、所有权、权限和账号状态等方面的重要变更。
将浏览器工具当作规避平台政策的手段
浏览器配置文件管理应服务于合法合规的工作流程,例如:
- 隔离不同客户环境
- 管理已授权账号
- 进行区域化质量检测
- 保护浏览会话数据
- 控制员工访问权限
- 组织团队职责
浏览器配置文件工具本身,并不会赋予用户违反平台政策或操作未授权账号的权利。
团队仍需要遵守各平台的服务条款、客户协议、隐私义务及适用法律。
浏览器配置文件管理检查清单
在扩大浏览器配置文件规模之前,请确认:
- 每个配置文件都有唯一 ID。
- 每个活跃配置文件都有责任人。
- 配置文件名称遵循统一结构。
- 文件夹和标签被一致使用。
- 每个配置文件都有明确业务目的。
- 每个代理都有自己的内部记录。
- 代理分配都已文档化。
- 重要登录前会检查 IP 位置。
- 浏览器设置在逻辑上保持一致。
- 访问基于用户角色进行分配。
- 凭据不会通过未授权渠道共享。
- 重要配置变更都会被记录。
- 存在配置文件创建和日常使用的 SOP。
- 已有文档化的代理更换流程。
- 已有事故处理流程。
- 存在交接流程。
- 员工离职流程中包含访问收回。
- 定期审查不活跃配置文件。
- 归档配置文件符合数据保留政策。
- 所有活动符合目标平台的政策。
结语
浏览器配置文件管理不仅是一个技术配置任务,更是一个团队运营问题。
一套可靠系统,需要连接四个关键要素:
- 隔离且清晰可识别的浏览器配置文件。
- 根据工作流程需求选择并分配的代理。
- 基于团队职责划分的访问权限。
- 可重复、可审查的标准操作流程。
当这些要素协同工作时,组织就可以在不依赖个人记忆或非正式沟通的前提下,管理更多客户、市场、项目和账号。
目标不是创造尽可能多的浏览器配置文件。
目标是让每一个配置文件都成为可控的运营资产,在其整个生命周期中可以被识别、分配、监控、移交、审计、暂停和归档。
在扩张之前先标准化你的配置文件
当配置文件命名混乱、代理分配缺乏记录、员工无法完成干净的交接时,增加更多配置文件通常只会让问题更严重。
先从梳理你已经拥有的配置文件开始。
为每个配置文件分配唯一 ID、责任人、状态、业务用途和代理记录。然后再为创建、访问、配置变更、事故处理和归档建立文档化流程。
当这套基础操作系统在小规模下稳定运行后,团队就可以在更清晰的需求框架下,去评估浏览器配置文件工具、代理服务商和自动化功能。
关于浏览器配置文件管理的常见问题
浏览器配置文件管理与密码管理有什么区别?
密码管理工具主要聚焦在存储和自动填充登录凭据。
浏览器配置文件管理覆盖的是更广泛的环境,包括 Cookie、会话、浏览器设置、本地存储、扩展、代理、配置文件所有权以及团队访问权限等。
一个浏览器配置文件可以包含多个账号吗?
这取决于工作流程和平台政策。
对于重要业务资产而言,“一配置文件一账号”的结构通常更利于文档化、交接、监控和排障。不过,团队仍应根据自身获授权的运营模式来选择结构。
每个浏览器配置文件都必须使用代理吗?
不一定。一些工作流程可以直接使用公司或办公室网络。
当需要特定区域连接、网络隔离、位置测试,或为授权账号提供专用连接时,代理会更适用。
静态代理和轮换代理,哪种更适合浏览器配置文件?
对于长期会话,Static 或 ISP 代理通常更易管理,因为连接更稳定。
轮换代理则更适用于特定的数据、研究或测试任务。正确选择取决于配置文件的用途。
浏览器配置文件工具能防止账号被封吗?
任何工具都不能保证账号一定保持正常状态。
账号情况取决于平台政策、验证信息、内容、支付信息、用户行为、安全系统等多种因素。
浏览器配置文件应该多久检查一次?
重要配置文件应在使用前检查。
所有配置文件、代理、权限、责任人和状态的完整清单,应根据规模和账号重要程度,按周或按月进行审查。
团队什么时候该停止使用表格管理?
对于小规模运营,表格可能已经足够。
当出现以下情况时,专门系统通常更有价值:
- 多名员工共同管理相同配置文件。
- 配置文件经常被转移。
- 配置变更难以追踪。
- 权限需要被细分和限制。
- 表格内容已无法准确反映真实运行状态。
浏览器配置文件管理对代理商有用吗?
有用。代理商可以按客户、项目、品牌或区域市场来隔离环境。
但代理商应获得客户的正式授权、保护账号凭据、明确员工访问边界,并遵守各管理平台的政策。
另请阅读
中国是一个对互联网实行严格审查的国家,其“防火长城”(Great Firewall)系统使得访问国际网站和服务变得十分困难。在这种背景下,免费中国 VPN 成为帮助用户突破审查壁垒、确保自由且安全上网的必备工具。一起和 Hidemium Antidetect Browser 探索2026 年最值得一试的 7 款免费中国 VPN。当前最佳免费中国 VPN 对比表为便于你更轻松地选择,下面是基于速度、数据上限、服务器位置以及在中国可访问性等重要标准,对可在中国使用的免费 VPN 所做的详细对比表。VPN混淆技术速度每月免费流量是否有 Android APK[…]
如果你的应用程序使用了开源代码,这意味着你依赖的是自己没有编写、也无法完全控制的组件,其中也包括这些代码自带的安全漏洞。在这种情况下,你就应该考虑使用软件成分分析(SCA)工具,它们会扫描你的依赖项,在安全问题或高风险许可证引发麻烦之前,将这些隐藏风险揪出来。下面我们将介绍一些你可以在开发流程中考虑采用的顶级软件成分分析工具。在逐个评测它们之前,先来看一张包含功能与价格信息的快速对比表。 功能价格最适合Aikido Security可达性 + 利用分析通过 SBOM 提供完整软件可见性SCA 集成到整个 SDLC 中基于 Aikido Intel 的漏洞防护Standard Pentest:价格从每次评估 $4000 起Aikido Platform:起价 $350/月(最多 10 位用户)。还提供免费套餐(最多 2[…]

您是否正在尋找一種從一開始就有效推廣聯盟連結的方法?這篇文章正適合您。聯盟行銷是一種形式網路賺錢充滿潛力。然而,如果沒有正確的推廣策略,新手很難創造穩定的收入來源。在以下內容中,希德米姆將分享10 種簡單易行的聯盟連結推廣方法,特別適合初學者。此外,還有一些技巧可以幫助你快速掌握第一朵玫瑰。1. 聯盟行銷的基本原則在開始實施促銷方法之前,您需要了解一些重要原則,以幫助建立堅實的基礎並避免不必要的錯誤。1.1 分享聯盟連結時的透明度透明度是聯盟行銷的關鍵要素。每當您透過聯盟連結推薦產品時,請向使用者清晰地傳達這一點。這不僅是許多國家法規的強制性要求(例如美國聯邦貿易委員會),這也有助於你增加讀者的信任。您可以使用簡單的通知,例如:「這篇文章包含附屬連結。如果您透過此連結購買,我可能會收到佣金,但您無需額外費用」1.2[…]

在 2026 年,MMO 社区正日益频繁地遭遇账号被大规模封禁的情况,即便并不存在明显的违规行为。其主要原因在于:在同一浏览器环境中管理多个账号,从而让平台的 AI 风控系统轻易识别出重复的关联痕迹。正因如此,Antidetect Browser 已成为 MMO、Dropshipping、Affiliate 以及多平台营销从业者 不可或缺的核心工具。1. 什么是 Antidetect Browser?为什么 MMO 从业者必须使用?Antidetect Browser(防检测浏览器) 是一种可以创建并管理多个完全隔离的浏览器配置文件(Profile)的浏览器工具。每一个 Profile 都拥有独立的浏览器指纹(Fingerprint),就如同在使用一台真实且不同的设备。与普通浏览器不同,Antidetect Browser 不仅仅是更换[…]

VPN 站點到站點 和VPN用戶端到站點是兩種廣泛使用的虛擬專用網路連線模式,尤其適用於需要確保資料安全和遠端存取的企業。如果說客戶端對站點 VPN 適合需要遠端存取內部系統的個人,那麼站點到站點 VPN 則透過加密連接將各個分支機構連接在一起,形成統一的內部網路。本文將幫助您更了解每種類型的 VPN、其工作原理以及特定優勢,尤其是與反偵測瀏覽器結合使用時,例如希德米姆 以增強安全性並簡化存取管理。1.什麼是站點到站點 VPN?VPN 站點到站點是位於不同地點的多個區域網路 (LAN) 之間的安全連接解決方案,透過加密VPN隧道此技術可協助企業的辦公室、分公司或資料中心作為統一的網路系統進行通信,同時確保透過網路傳輸的所有資料的安全。由於其智慧加密和路由,Site-to-Site VPN增強安全性,同時幫助企業保持穩定、無縫的內部溝通和績效。>>> 了解更多: 什麼是 Radmin[…]

隨著企業對線上環境的依賴日益加深,保護系統免受分散式阻斷服務 (DDoS) 攻擊變得比以往任何時候都更加重要。這些攻擊不僅會中斷服務,還會對企業造成重大損失。為了保護自身安全,企業需要應用反 DDoS 措施來偵測和預防這些攻擊。 Hidemium 是一款卓越的全面安全解決方案,它能夠建立一道“堅固的盾牌”,保護系統免受最複雜的攻擊。有了 Hidemium,您可以安心經營業務,無需擔心 DDoS 威脅。。為了幫助您找到正確的解決方案,以下列出了 2025 年排名前 8 的 DDoS 防護服務,Antidetect 瀏覽器 Hidemium 將在後續文章中詳細介紹。1.Hidemium 的反 DDoS 服務現在,分散式阻斷服務 (DDoS) 攻擊日益複雜,直接威脅企業營運。 Hidemium 提供全面的反 DDoS[…]
