
迁移一个浏览器配置文件听起来很简单:
导出 → 导入 → 打开。
但实际情况很少这么简单。
迁移后的配置文件也许能成功打开,但用户可能已经退出登录、扩展程序缺失、代理设置消失,或网站数据行为发生变化。
换句话说:
配置文件迁移了,但工作环境没有一起迁移。
这就是为什么浏览器配置文件备份迁移不应被当作简单的复制粘贴任务。
真正的问题是:
为了让浏览器配置文件在迁移后仍然可用,究竟哪些数据必须被保留下来?
快速答案:浏览器配置文件备份应该包含什么?
一个有用的浏览器配置文件备份,应当保留重建同一工作环境所需的数据。
根据工作流程的不同,可能包括:
- Cookies 和登录会话;
- 本地存储和 IndexedDB;
- 扩展程序及其设置;
- 代理配置;
- 浏览器首选项;
- 书签;
- 指纹相关设置;
- 配置文件元数据;
- 团队所有权和权限。
并不是每个配置文件都需要以上所有内容。
一个 QA 配置文件可能高度依赖 Cookies 和存储。
一家代理机构的配置文件可能严重依赖会话持久化和代理配置。
团队配置文件则可能既需要所有权和权限,也需要浏览器数据。
目标不是复制所有可能的文件。
目标是保留让这个配置文件仍然有用的部分。
浏览器配置文件里实际上有什么数据?
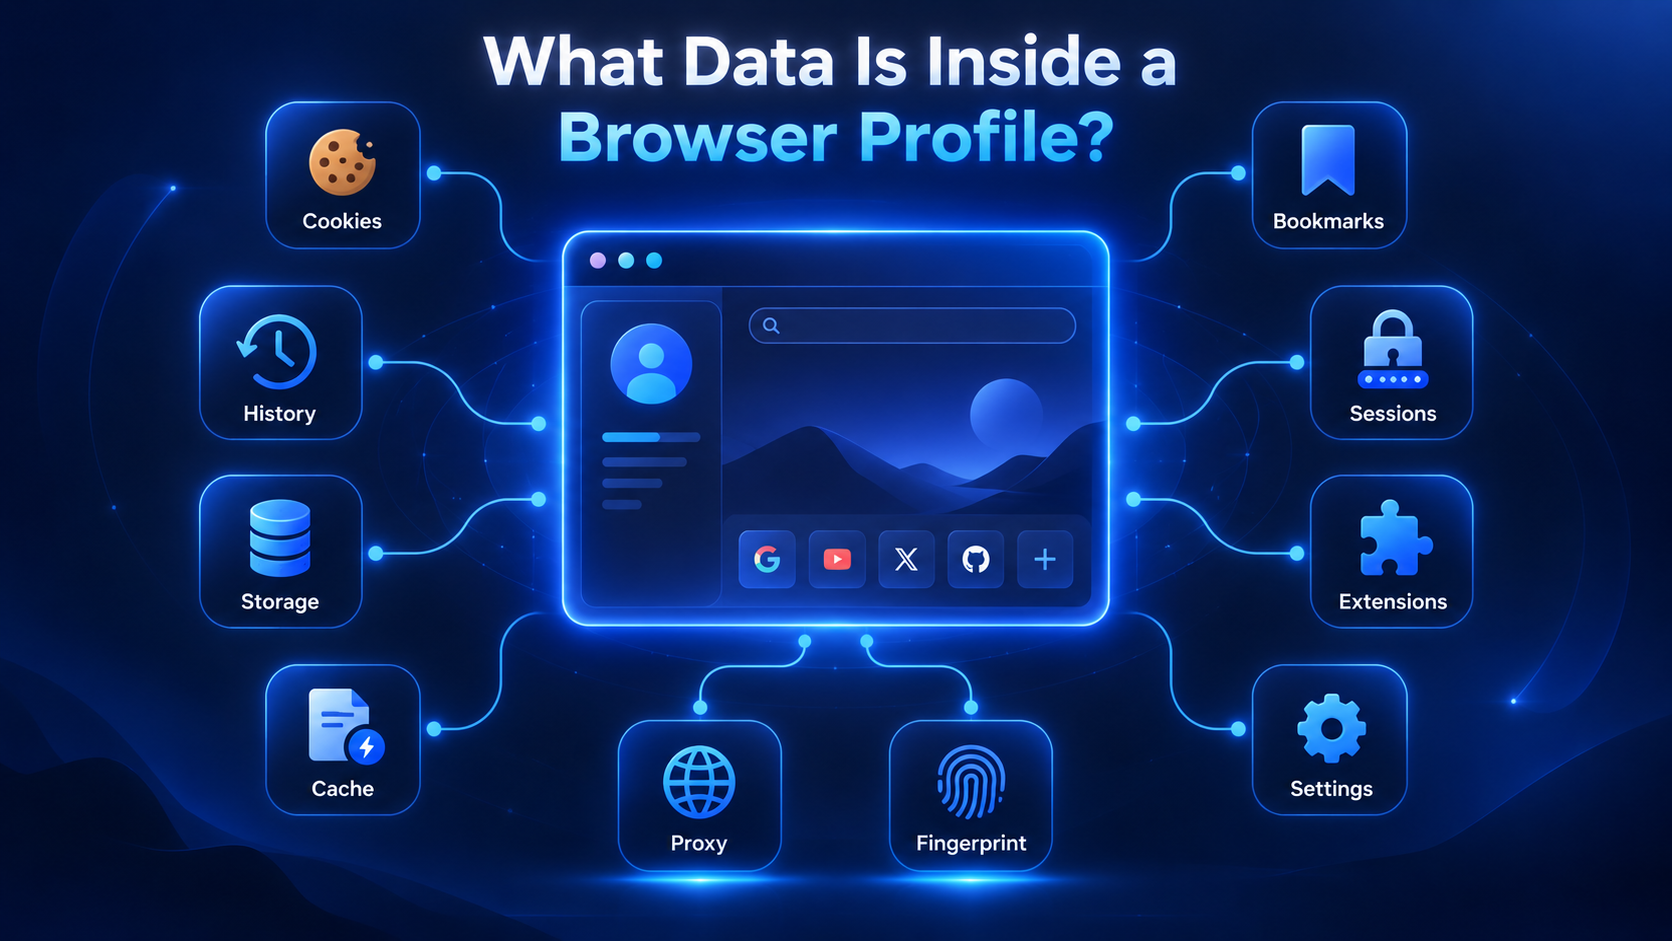
浏览器配置文件远不止浏览历史。
它可以包含多层持久状态,包括:
- Cookies;
- 本地存储;
- 会话存储;
- IndexedDB;
- 缓存的应用数据;
- 书签;
- 扩展程序;
- 浏览器首选项;
- 代理设置;
- 账号登录状态;
- 配置文件特定的环境设置。
这就是为什么即便运行同一浏览器,不同配置文件的行为也可能截然不同。
一个配置文件可能已经登录了某个业务后台。
另一个则表现为一个全新的访客。
第三个也许是为特定 QA 或区域测试环境而配置的。
当你导出浏览器配置文件时,关键问题是这些差异是否在迁移后得以保留。
Cookies、本地存储和会话:哪些最关键?
迁移后,用户最先注意到的通常是 Cookies。
如果缺少 Cookie 数据,最明显的症状是:
“为什么我被登出登录了?”
身份认证会话通常部分存储在 Cookies 中。
但 Cookies 只是现代浏览器状态的一部分。
Web 应用还可能依赖:
- localStorage;
- sessionStorage;
- IndexedDB;
- 认证令牌;
- Service Worker 数据。
这意味着只迁移 Cookies,可能不足以重建相同的环境。
为什么仅迁移 Cookies 可能会失败
想象一个 SaaS 仪表盘将:
- 认证信息存储在 Cookies 中;
- 界面偏好存储在 localStorage 中;
- 应用状态存储在 IndexedDB 中。
如果你只迁移 Cookies,用户也许仍然处于登录状态,但应用行为可能已经不同。
这对以下情况尤其重要:
- SaaS 仪表盘;
- 电商工具;
- CRM 系统;
- QA 环境;
- 客户管理工作流。
可靠的浏览器配置文件备份,应当保留对当前工作流真正重要的存储状态。
什么时候存储尤为重要?
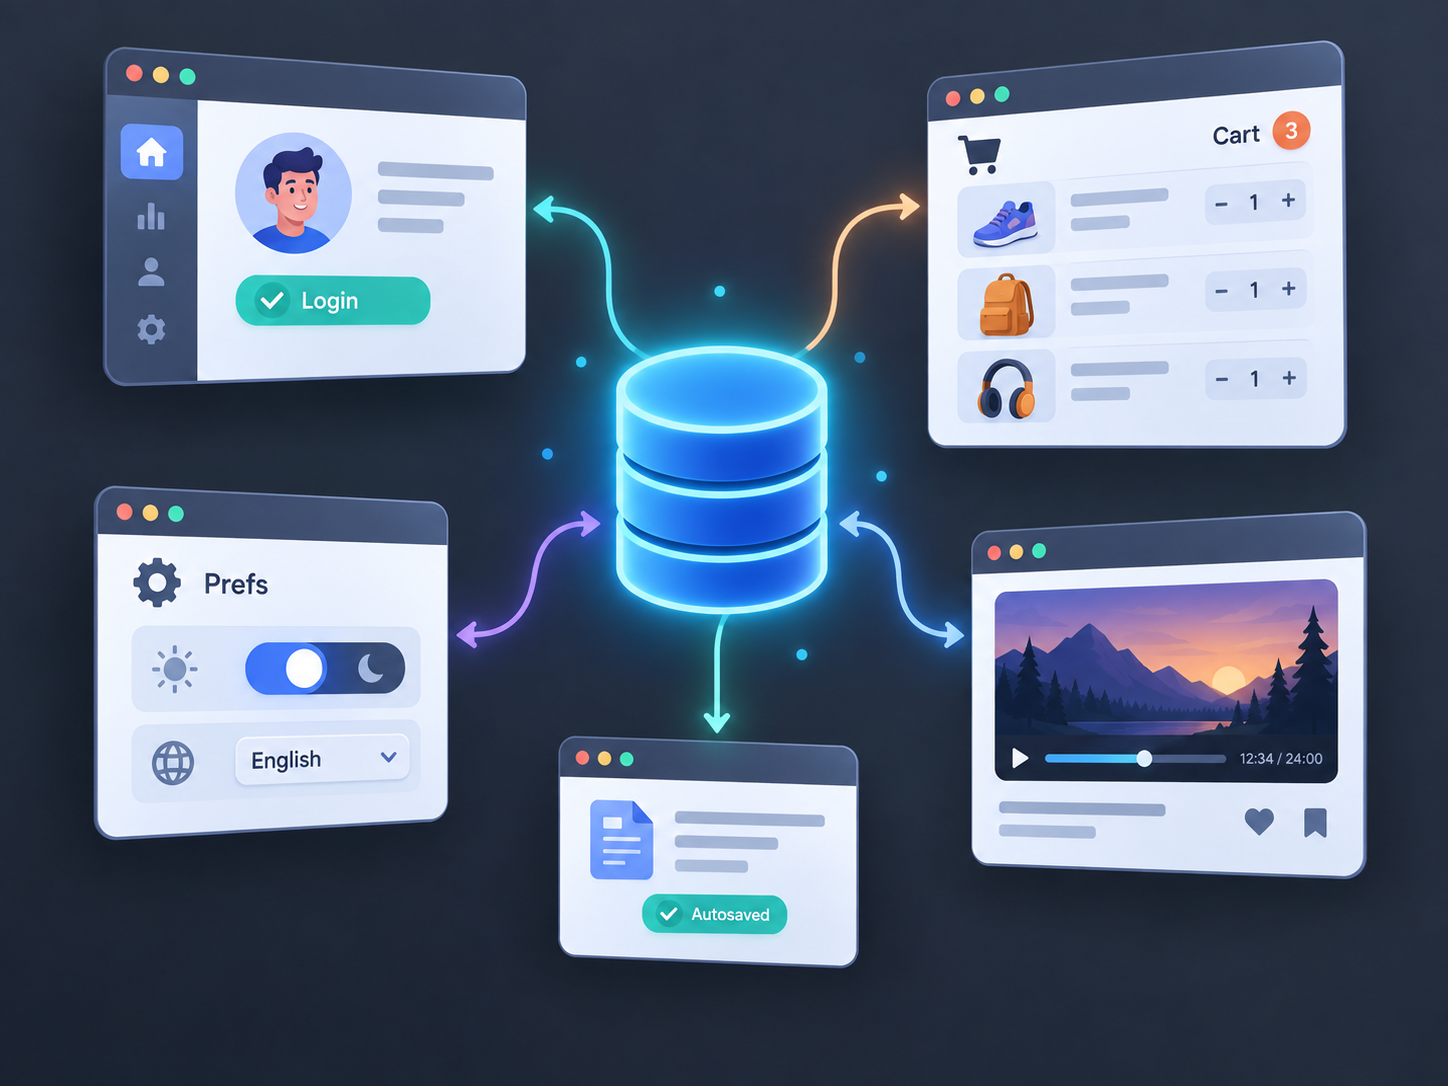
当你需要重现特定环境时,存储的重要性就会提高。
例如:
QA 测试
→ 重现依赖状态的 Bug
代理机构工作流
→ 保留客户会话
客户支持
→ 维护一个测试账号
电商
→ 保持店铺和后台环境的一致性
工作流越依赖状态,浏览器存储就越重要。
扩展、书签和首选项需要迁移吗?
有时需要。
扩展程序可能是浏览器工作流的重要组成部分。
一个配置文件可能依赖:
- 密码管理器;
- 分析扩展;
- QA 工具;
- 效率工具;
- 安全扩展;
- 公司内部扩展。
但有一个重要区别:
安装扩展程序并不等同于恢复其工作状态。
一个扩展程序可能仍然需要:
- 登录凭证;
- API 密钥;
- 权限设置;
- 工作区设置;
- 自定义规则。
所以迁移之后,不要只问:
“扩展装上了吗?”
而要问:
“这个扩展在当前配置文件里是否仍按预期工作?”
书签和浏览器首选项也可能很重要。
某个客户配置文件可能包含指向以下内容的链接:
- CRM;
- 分析工具;
- 广告投放后台;
- 报表工具;
- 共享文件。
语言、启动页、通知、下载等首选项同样会影响整体环境。
并不是每个配置文件都需要完美拷贝。
它只需要完成当前任务所必需的数据。
代理设置:容易被忽略,却代价高昂
一个浏览器配置文件也可能使用特定代理。
该配置可能包括:
- 协议;
- 主机;
- 端口;
- 用户名;
- 密码;
- 地理位置;
- 服务提供商;
- 与配置文件的绑定关系。
如果代理设置丢失,迁移后的配置文件可能会改为使用设备默认网络连接。
这会立刻改变网络环境。
你至少应该记录什么?
至少要有:
配置文件 → 代理 → 协议 → 地理位置
例如:
Client-US-01 → HTTP → New York
或者:
QA-DE-Checkout → SOCKS5 → Frankfurt
在规模变大时,这点尤为关键。
手工重建 5 个代理也许还可以接受。
但重建 100 个“配置文件-代理”绑定几乎不现实。
对于团队来说,代理配置应被视为配置文件资产的一部分,而不是只存在于某个人记忆中的信息。
浏览器指纹设置怎么办?
对于antidetect browser工作流来说,迁移时指纹相关设置也可能很重要。
一个浏览器环境可能包含以下相关信号:
- User Agent;
- 操作系统;
- 屏幕分辨率;
- 语言;
- 时区;
- Canvas;
- WebGL;
- 硬件相关特征。
具体实现取决于所用的浏览器配置文件平台。
关键点不在于尽可能多地自定义。
而在于一致性。
如果迁移后的配置文件突然产生完全不同的浏览器环境,它就不再像原来的配置文件那样行为。
这并不意味着每一个指纹参数都必须手工复制。
更好的问题是:
迁移后的配置文件重新打开时,浏览器环境是否符合你的预期?
迁移应当保留预期的配置文件一致性,而不是随机改变各项数值。
导出浏览器配置文件 vs 迁移浏览器配置文件
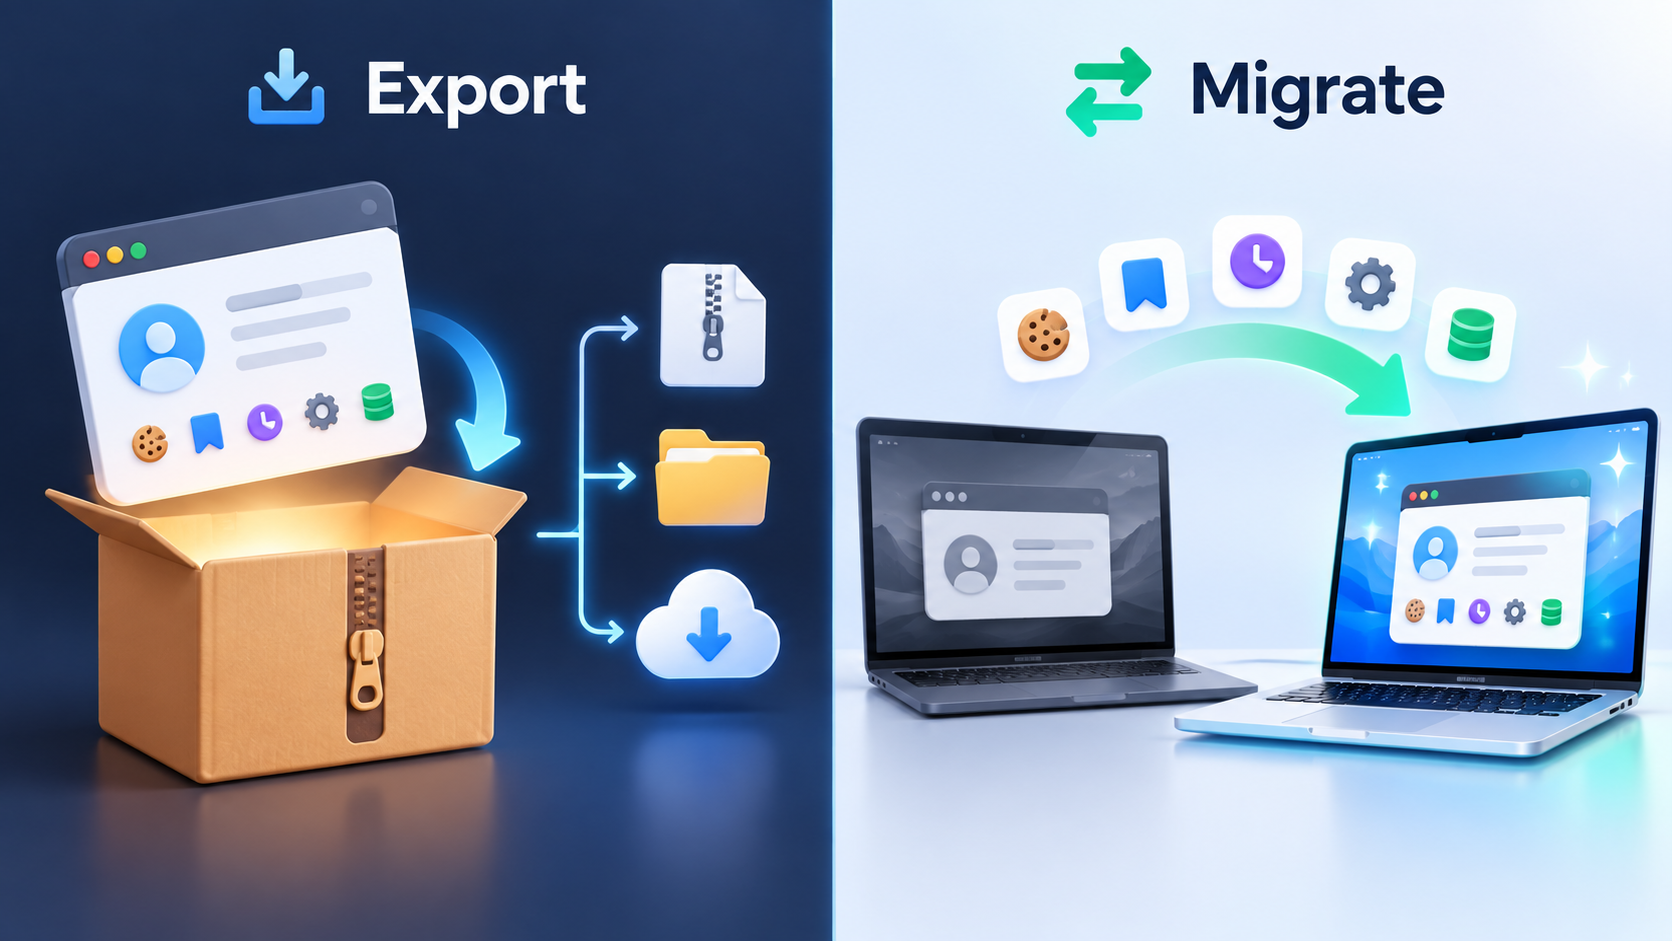
这两个词听起来类似,但指的是不同阶段。
导出浏览器配置文件通常指创建一个可传输的配置文件数据副本。
迁移浏览器配置文件则是把这个配置文件移动到另一个环境,并验证它是否还能正常工作。
导出只是其中一步。
迁移才是整个过程。
一次完整的迁移通常包括:
- 准备源配置文件;
- 识别重要数据;
- 导出配置文件;
- 导入到目标环境;
- 恢复必要配置;
- 验证浏览器状态;
- 确认所有权和访问权限。
最后的验证步骤,才让“导入成功”变成“迁移成功”。
浏览器配置文件备份需要预防的风险
即使导出过程没有报错,迁移之后仍然可能出现问题。
会话过期
Cookies 也许迁移正确了,但网站会在服务器端使会话失效。
原因可能包括:
- 令牌过期;
- 账号安全策略;
- 网络条件改变;
- 服务器端会话控制。
备份无法保证每个网站登录会一直保持有效。
存储数据缺失
Cookies 可能迁移成功,但本地存储或 IndexedDB 却没有。
配置文件看起来完整,但行为却不一样。
扩展程序状态丢失
扩展程序虽然存在,但可能需要重新登录或重新配置。
代理配置错误
代理可能没有正确迁移、凭证过期,或需要手动重新分配。
浏览器版本差异
底层浏览器内核变化后,配置文件行为可能发生变化。
权限丢失
对于团队来说,即便浏览器数据迁移成功,所有权或访问权限也可能没有随之迁移。
这就是为什么必须把验证作为流程的一部分。
迁移前应该备份什么?
可按以下优先级参考:
| 数据 | 优先级 | 重要原因 |
|---|---|---|
| Cookies | 高 | 登录与站点状态 |
| 本地存储 | 高 | 持久化应用设置 |
| IndexedDB | 中–高 | 复杂应用数据 |
| 代理设置 | 高 | 网络环境一致性 |
| 扩展程序 | 中–高 | 工作流功能性 |
| 指纹设置 | 对 antidetect 工作流为高 | 环境一致性 |
| 书签 | 中 | 项目上下文 |
| 浏览器首选项 | 中 | 可用性体验 |
| 团队权限 | 对团队为高 | 访问控制 |
| 配置文件元数据 | 高 | 所有权与用途 |
优先级会根据使用场景而变化。
QA 配置文件可能优先考虑存储。
代理机构配置文件可能优先考虑会话和代理。
团队环境则可能优先考虑权限和所有权。
浏览器配置文件迁移清单
在你迁移浏览器配置文件之前,先过一遍这个清单。
迁移前
确认:
- 配置文件名称;
- 配置文件所有者;
- 用途;
- 当前登录状态;
- 代理配置;
- 重要扩展程序;
- 所需浏览器存储;
- 浏览器版本;
- 如相关,指纹相关设置。
迁移中
检查:
- 配置文件数据是否成功导出;
- 代理信息是否已记录;
- 扩展是否已统计在内;
- 必要凭证是否已准备;
- 目标环境是否支持所需数据。
迁移后
验证:
- 登录会话;
- Cookies;
- 本地存储;
- IndexedDB;
- 扩展程序;
- 代理连接;
- 浏览器环境;
- 书签;
- 团队权限。
还有一条重要规则:
不要立刻删除源配置文件。
在完全测试迁移后的配置文件之前,保留源配置文件作为回退方案。
什么时候重建比迁移更好?
迁移并不总是最佳选择。
在以下情况,使用全新配置文件可能更好:
- 原配置文件已损坏;
- 会话本身已经失效;
- 扩展程序已过时;
- 浏览器环境已过于陈旧;
- 配置文件中包含大量无用数据;
- 工作流本身已发生根本性改变。
迁移一个“不健康”的环境,只是把旧问题带到新环境里。
目标不是不惜一切代价保留旧数据。
而是保留有用的状态。
团队应如何处理配置文件迁移?
对团队来说,浏览器迁移同时也是一个所有权问题。
一个配置文件可能属于:
- 某个客户;
- 某个活动;
- 某个项目;
- 某个部门;
- 某个 QA 工单;
- 某个团队成员。
浏览器环境不应永久绑定在某一位员工的电脑上。
更好的结构是:
配置文件 → 所有者 → 用途 → 代理 → 状态
示例:
ClientA-Social → Maria → Active → US proxy
或:
QA-Checkout-DE → QA Team → Regression → DE proxy
这会让交接变得容易得多。
当员工变动或角色调整时,浏览器环境可以随项目一起转移,而不必从零重建。
Hidemium 如何适配浏览器配置文件备份与迁移
随着配置文件库不断增长,迁移不再只是复制浏览器数据这么简单。
它会变成一个管理问题。
团队需要了解:
- 每个配置文件的用途;
- 哪些数据必须保留;
- 谁拥有这个环境;
- 它绑定了哪个代理;
- 迁移是否已验证通过。
此时,结构化的浏览器配置文件管理就变得非常有价值。
通过 Hidemium,配置文件可以围绕客户、项目、QA 场景或运营工作流进行组织,而不是只作为一个个彼此割裂的浏览会话存在。
一个实用的迁移流程可以是:
盘点(Inventory)
→ 识别活跃配置文件
备份(Backup)
→ 保留必要数据和设置
迁移(Migration)
→ 移动工作环境
验证(Verification)
→ 测试会话、存储、代理和浏览器状态
所有权(Ownership)
→ 将配置文件分配给正确的个人或团队
目标不只是移动浏览器配置文件。
而是让它们保持可迁移、可理解、可管理。
总结
浏览器配置文件并不是一堆浏览器文件的简单集合。
它是一个工作环境。
这个环境可能依赖于:
- Cookies;
- 浏览器存储;
- 扩展程序;
- 代理设置;
- 浏览器配置;
- 指纹相关设置;
- 所有权;
- 权限。
因此,在开始任何浏览器配置文件备份迁移之前,请先问自己:
为了让这个配置文件保持可用,哪些数据必须被保留下来?
对某些环境来说,Cookies 和存储最重要。
对另一些环境来说,代理设置和指纹一致性更为关键。
对团队而言,所有权和权限同样重要。
可靠的迁移流程可以概括为:
盘点 → 备份 → 导出 → 导入 → 验证 → 分配
不要因为配置文件“导入成功”就认为流程已经结束。
只有当工作环境依然按预期运行时,迁移才算完成。
如果你的团队需要在多个客户、项目或 QA 环境间管理浏览器配置文件,使用 Hidemium 规划配置文件迁移与管理,以便在工作流扩展时,始终让配置文件保持有序、可迁移且易于管理。
常见问题
什么是浏览器配置文件备份迁移?
浏览器配置文件备份迁移,是指保留重要的浏览器配置文件数据,将其转移到另一个环境,并验证会话、存储、设置、代理和工作流状态是否仍然正常运行的过程。
浏览器配置文件备份应该包含哪些数据?
重要数据可能包括 Cookies、本地存储、IndexedDB、扩展程序、代理设置、浏览器首选项、指纹相关设置、书签以及配置文件元数据。具体优先级取决于工作流。
我可以导出浏览器配置文件的 Cookies 吗?
许多浏览器配置文件工具支持导出或传输 Cookies。但仅迁移 Cookies 并不能保证服务器端会话保持有效,而且有些应用还依赖本地存储或 IndexedDB。
迁移浏览器配置文件能保证我保持登录状态吗?
有时可以,但并不总是如此。网站可能因为会话过期、服务器端安全控制或运行环境变化而使迁移后的会话失效。
导出浏览器配置文件和迁移配置文件是同一回事吗?
不是。导出是创建一个可传输的副本;迁移则包括在新环境中导入该配置文件,并确认其仍能正常工作。
指纹设置需要一起迁移吗?
对于 antidetect-browser 工作流来说,保持浏览器环境的一致性往往很重要。目标应是维持一致的配置文件行为,而不是随机改变指纹参数。
迁移后我应该删除原配置文件吗?
不要立刻删除。应在完全验证目标配置文件无误后,再考虑删除原配置文件。
另请阅读

對於內容創作者來說,增加TikTok觀看次數是擴大影響力、提升知名度和吸引更多粉絲的關鍵。那麼你該如何免費增加TikTok觀看次數是否還能確保有效性?在本文中,希德米姆將與您分享15 種簡單但極為有用的方法完全免費增加 TikTok 觀看次數。1. 了解TikTok演算法的工作原理TikTok 的演算法決定哪些影片將在為你推薦頁面 (FYP)該機制基於許多因素,包括:用戶參與度(瀏覽量、按讚數、留言量、分享量)。影片詳情(主題、標籤、音訊、描述)。設備設定和應用程式使用行為。了解 TikTok 演算法的工作原理將幫助您優化內容,增加其被推薦給更多用戶的可能性。參與度高的影片更有可能出現在 FYP 上,即使您的帳戶是新帳戶或還沒有很多追蹤者。2. 影響TikTok觀看次數的重要因素為了有效提高TikTok的觀看次數,你需要了解該平台的演算法。[…]

443 端口 是 HTTPS 用来在浏览器与服务器之间安全传输网页流量的标准网络端口。HTTPS 通过 TLS 加密来保护在 443 端口上传输的数据,帮助防止窃听、篡改和未授权访问。大多数安全网站默认都使用该端口。在保护在线数据的诸多因素中,443 端口——HTTPS 协议的标准连接端口——起着至关重要的作用。那么,具体来说,What is 443? 是什么,为什么它如此重要?让我们一起与 Antidetect Browser Hidemium 一起了解 443 端口的工作原理、功能,以及如何有效使用 443 端口来提升上网时的信息安全。特性HTTP / 80 端口HTTPS / 443 端口加密无有,通过 TLS默认用途未加密的网页流量安全的网页流量数据保护较低较高典型用法重定向到 HTTPS,旧版流量登录、支付、SaaS、网站1. 什么是 443 端口?443 端口是分配给[…]

当正确应用 10 个 Antidetect Browser 使用技巧 时,用户不仅可以显著降低账号被限制或封禁的风险,还能在多账号管理过程中大幅提升系统稳定性。通过将浏览器指纹、IP 地址与访问行为进行高度一致的协同配置,可使平台的 AI 风控系统将操作判定为更加自然、真实的用户行为。此外,这些技巧还能优化整体营销运营流程,帮助用户节省管理时间、提升规模化扩展能力,并保持长期稳定的运营效率。当 Antidetect Browser 与 HIDEMIUM 结合使用时,用户可以构建高度隔离、安全可靠的访问环境,充分适配 AI 与大数据时代下的现代化营销策略。1. 优先选择常见的浏览器配置,而非罕见指纹组合AI[…]
如何防护浏览器指纹追踪浏览器指纹保护:快速概览浏览器指纹保护是指降低你的浏览器在网上看起来有多独特、可被追踪程度的过程。最好的方式不是依赖某一个单一工具,而是采用分层体系:使用以隐私为重点的设置,避免异常配置,分离浏览器配置文件,控制 Cookie 和存储,保持指纹信号一致,并使用像 Hidemium 这样的浏览器配置文件平台来支持团队协作流程。目标不是让自己变得隐形。目标是减少不必要的追踪,避免暴露独特的浏览器信号,并让每个浏览环境都处于可控状态。什么是浏览器指纹?浏览器指纹是一种追踪方式,它收集与你的浏览器、设备、设置和行为相关的各种细节,从而创建一个可被识别的档案。网站可能会查看的信号包括:浏览器版本操作系统User agent(用户代理)屏幕分辨率/尺寸时区语言字体Canvas 渲染WebGL 渲染音频处理设备内存硬件并行数(hardware[…]
您正在管理Facebook、Google或Amazon上的多个账户,但由于"IP重复"或"检测到指纹"而不断遭到封号?这是数以千计的营销人员和卖家每天都面临的常见问题。而越来越多专家正在转向的解决方案就是反检测浏览器(antidetect browser)。那么,反检测浏览器是什么,它如何工作,谁应该使用它?本文将以最全面的方式解答所有这些问题。什么是反检测浏览器?反检测浏览器(也称为高级隐私浏览器)是一种专门设计的浏览器,用于隐藏或伪造用户的数字识别信息,即浏览器指纹(browser fingerprint)。与Chrome或Firefox等普通浏览器不同,反检测浏览器允许您创建多个独立的浏览器配置文件(browser profile),每个配置文件都有其独特的"数字身份"。每个配置文件将拥有自己的参数,例如:User[…]
在社交网络上投放产品和服务广告已广泛普及,以便更有效地触达客户,尤其是在Facebook上。因此,卖家最关心的问题是如何有效使用多个Facebook广告账户,精准定位目标用户,同时确保不违反这家巨头的规定。以下文章将为有意在Facebook上销售的用户提供有价值的信息。如何通过多个Facebook广告账户有效销售Facebook与广告账户之间是什么关系?广告账户是基于Facebook系统成功注册并开通的账户。然而,由于缺乏合法记录以及与个人账户相比某些交互权限受到限制,人们创建了多个Facebook广告账户,用于在特定区域管理和运行针对目标客户的广告营销活动。因此,有效管理众多Facebook广告账户将让您通过管理广告费用、共享使用权限,或制定和重新评估广告策略,与大量潜在客户建立联系,从而为客户带来更多收益,并在推广个人品牌和图片方面实现卓越效率。管理多个Facebook广告账户的好处[…]
