Для специалистов, работающих в сфере заработка в интернете (MMO), airdrop, партнерского маркетинга и генерации лидов, Gmail часто служит центральным узлом рабочего процесса. На электронную почту приходят уведомления, подтверждаются входы, связываются сервисы и выполняется восстановление доступа к аккаунтам. Потеря доступа к почтовому ящику может одновременно нарушить несколько связанных процессов.
Поэтому управление несколькими аккаунтами Gmail требует организованности как на уровне подключения, так и в браузерной среде. Операторы должны понимать, какой IP-адрес используется, какой профиль к какой задаче относится, как была проверена конфигурация и какие действия уже выполнялись.
В этой статье представлен стандартный операционный регламент (SOP) из пяти шагов, объединяющий Hideproxy, HideIP.us, Hidemium, HideGuard и HideAuto, основанный на рабочем процессе, который ответственный сотрудник подтверждает как лично реализованный и проверенный. Упомянутые пороговые значения являются критериями, используемыми в этом рабочем процессе; это не официальные пороги Google и не гарантия того, что каждый аккаунт будет освобожден от проверки.
1. Понимание reCAPTCHA v3 и корректная интерпретация результатов тестирования
reCAPTCHA v3 оценивает взаимодействие с сайтом по шкале от 0 до 1. Более высокие баллы указывают на то, что взаимодействие с большей вероятностью является легитимным, более низкие — что оно с большей вероятностью исходит от ботов. Google рекомендует сайтам, интегрирующим этот сервис, выбирать пороговые значения в соответствии со своим контекстом.
Этот балл не является универсальным «сертификатом доверия», который применим ко всем сайтам. В данном SOP результаты тестирования используются в качестве справочного индикатора наряду с проверками IP, DNS, WebRTC и конфигурации профиля. Оценку, показанную на тестовой странице, не следует считать внутренним баллом Gmail.
Такой подход дает операционной команде единый набор критериев: проверять среду перед использованием, фиксировать результаты и обращаться к ним при возникновении проблем.
2. Пять инструментов — один сквозной рабочий процесс
Каждому компоненту в экосистеме назначена четкая роль.
| Инструмент | Роль в SOP |
|---|---|
| Hideproxy | Предоставляет прокси-подключения в соответствии с операционными задачами |
| HideIP.us | Проверяет IP-адреса по типу соединения, Fraud Score и попаданию в черные списки |
| Hidemium | Создает, настраивает и управляет браузерными профилями |
| HideGuard | Проверяет наблюдаемый вывод среды по техническим критериям |
| HideAuto | Запускает подготовительные скрипты и повторяющиеся задачи в соответствии с внутренними процедурами |
Рабочий процесс следует такой последовательности: проверка IP → создание профиля → валидация → подготовка активности → вход и мониторинг.
Ключевой принцип заключается в том, что результат каждого шага становится входным требованием для следующего. Если обнаруживается проблема в конфигурации, операторы устраняют ее на соответствующем этапе, а не продолжают работу в среде с неопределенным статусом.
3. Шаг 1 — Проверка IP-адресов с помощью HideIP.us
Подготовьте подключение через Hideproxy
Сначала выберите прокси от Hideproxy, отвечающий требованиям задачи. Для рабочих процессов, которым нужно стабильное подключение, уточните условия сохранения одного и того же IP-адреса, срок действия тарифа и порядок действий при обрывах соединения.
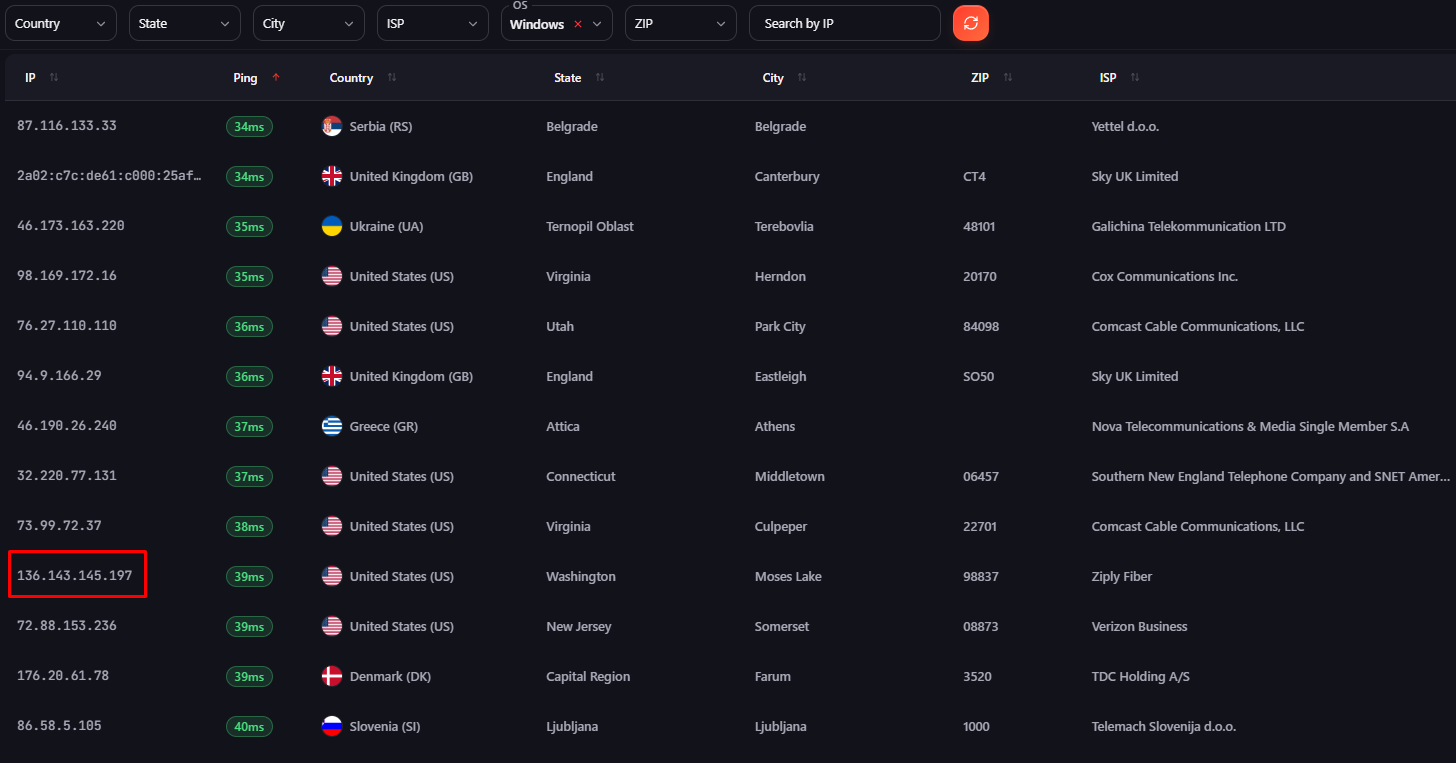
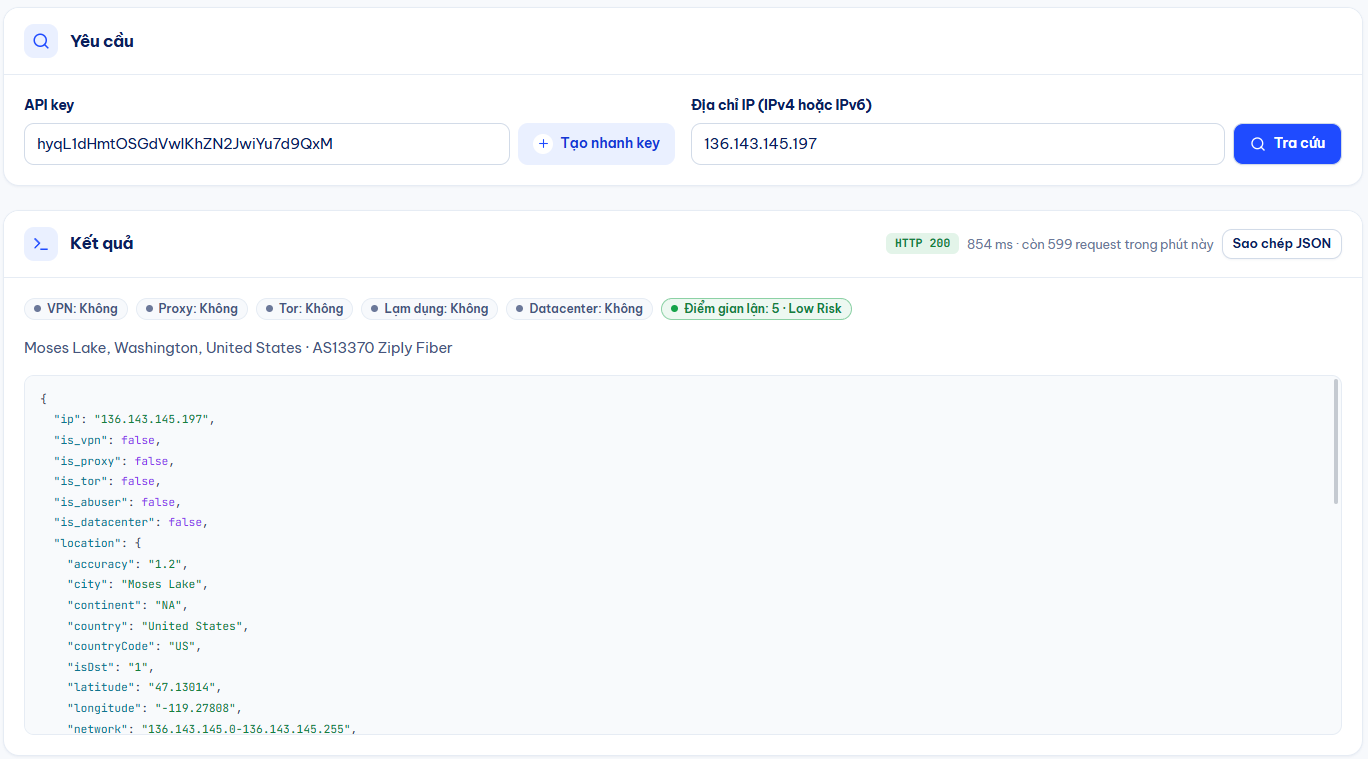
Затем оцените IP-адрес с помощью HideIP.us, используя выбранную в команде тестовую конфигурацию.
Примените входные критерии
В предложенном SOP IP-адреса проверяются по следующим критериям:
- Тип: Residential или Mobile.
- Fraud Score: Ниже 20 по используемой шкале оценки.
- Blacklist: Отсутствие в проверяемых черных списках, включая Spamhaus/DNSBL, если они доступны в инструменте.
- Локация и подключение: Соответствие предполагаемой среде использования.
Этот SOP исключает Datacenter IP из списка одобренных входных адресов. Это внутренний стандарт отбора команды, а не утверждение о том, что Gmail отклоняет все Datacenter IP.
Зафиксируйте результаты перед переходом дальше
Зафиксируйте IP-адрес, тип подключения, используемый инструмент оценки, балл, проверенные черные списки и время теста. Результат «Clean» всегда следует понимать в контексте именно этих проверок.
Результат: Проверенное подключение с записью, доступной для дальнейшего использования.
4. Шаг 2 — Настройка среды в Hidemium
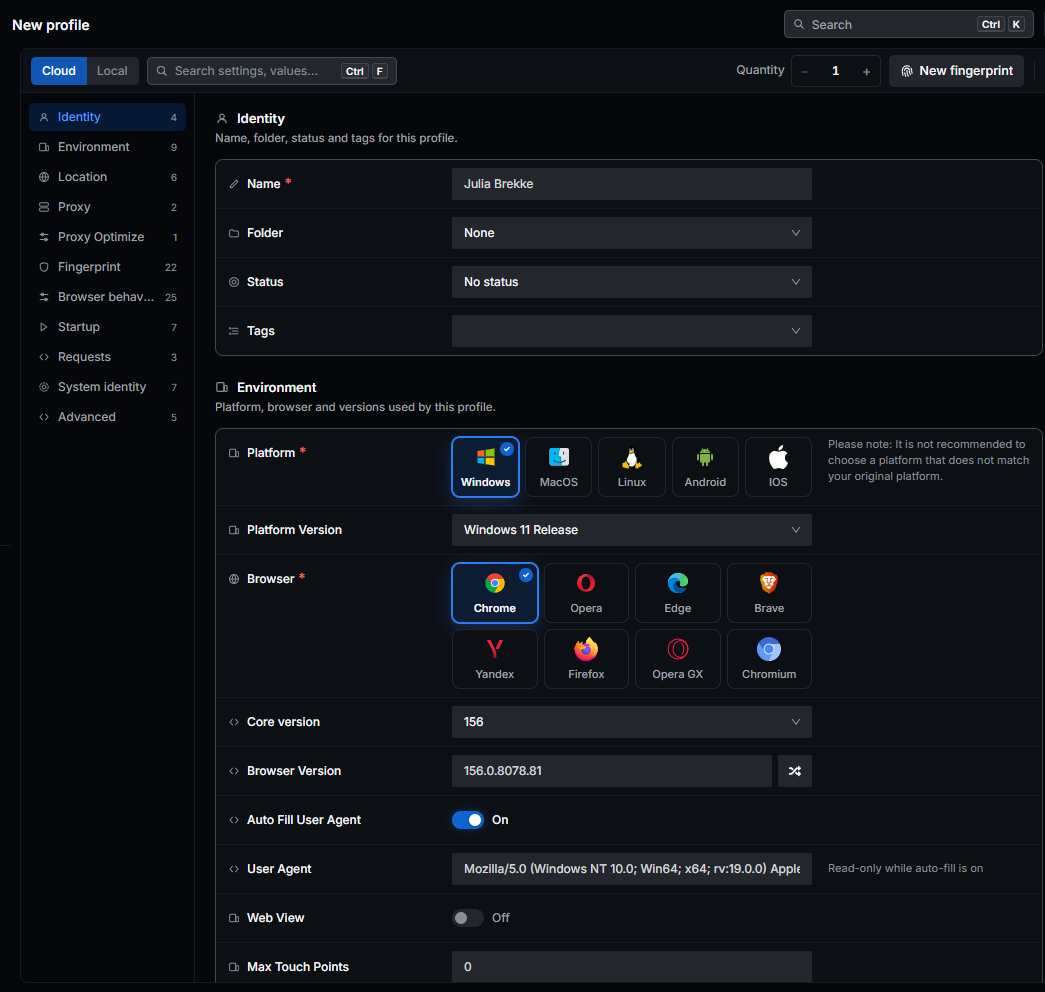
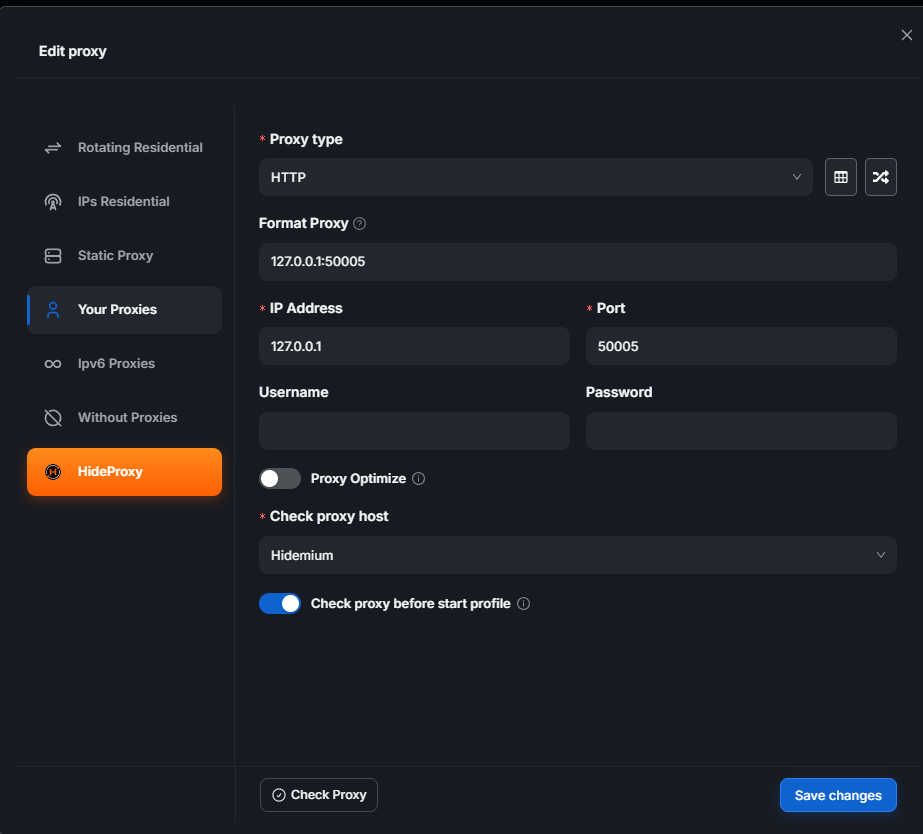
После выбора IP-адреса создайте профиль в Hidemium и назначьте ему соответствующую прокси-конфигурацию. Назовите профиль по проекту или задаче, чтобы избежать путаницы при управлении несколькими средами.
Согласуйте конфигурацию с предполагаемым использованием
Проверьте следующие компоненты:
- Операционная система и версия браузера.
- Часовой пояс, язык и геолокация.
- Прокси-конфигурация и исходящий IP-адрес.
- Режим обработки WebRTC.
Документация Hidemium описывает варианты настройки часового пояса, WebRTC, геолокации и языка по IP-адресу или вручную.
Выберите операционную систему, соответствующую реальной рабочей среде; у IP-адреса нет собственной операционной системы, под которую нужно подстраивать профиль. Для часового пояса, локации и языка применяйте настройки, согласованные с целью профиля, и проверяйте итоговый вывод.
Управляйте каждым профилем как единицей работы
У каждого профиля должна быть определенная цель, закрепленный ответственный и заметки по конфигурации. Избегайте одновременного изменения множества параметров при диагностике проблемы. Если вы меняете прокси или корректируете настройки, фиксируйте время этих изменений, чтобы затем сравнивать с результатами повторных тестов.
Результат: Настроенный профиль с назначенным владельцем, готовый к валидации.
5. Шаг 3 — Валидация среды с помощью HideGuard
Откройте HideGuard непосредственно внутри только что настроенного профиля Hidemium, чтобы тестировать именно ту среду, которую вы планируете использовать.
WebRTC: проверьте обнаруженные адреса
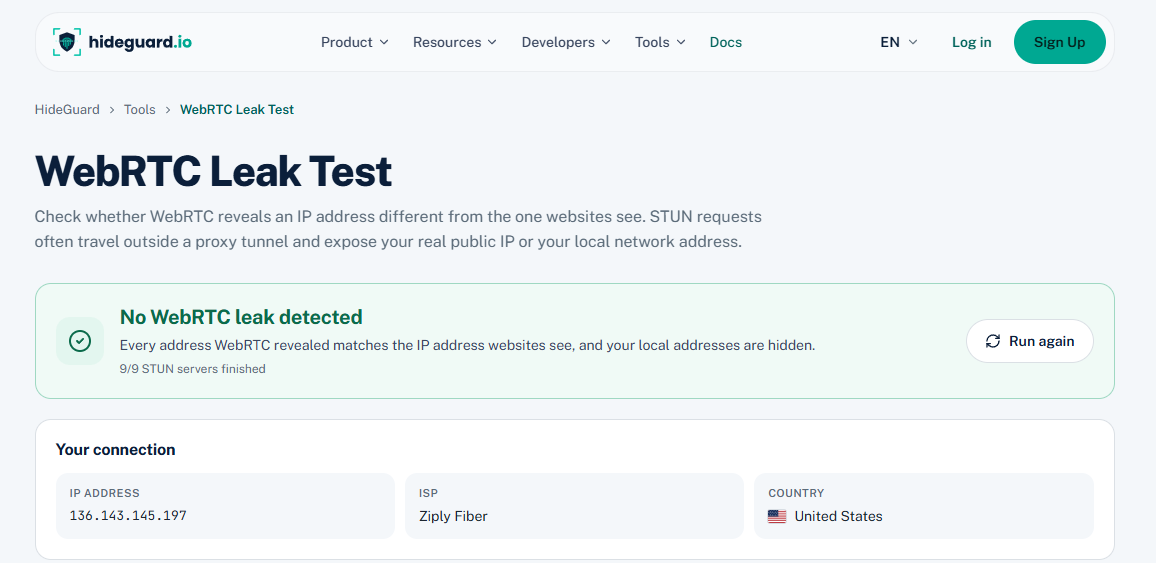
Страница WebRTC Leak Test в HideGuard помогает выявить адреса, раскрываемые через тестовые соединения. Интерпретируя результаты, различайте публичные IP-адреса, локальные адреса и mDNS-имена.
Критерий SOP состоит в том, что тест не должен обнаруживать публичный IP-адрес вне запланированного маршрута подключения. Если появляется что-то необычное, проверьте настройки WebRTC и маршрут соединения перед повторным тестом.
DNS: проверьте путь резолвинга
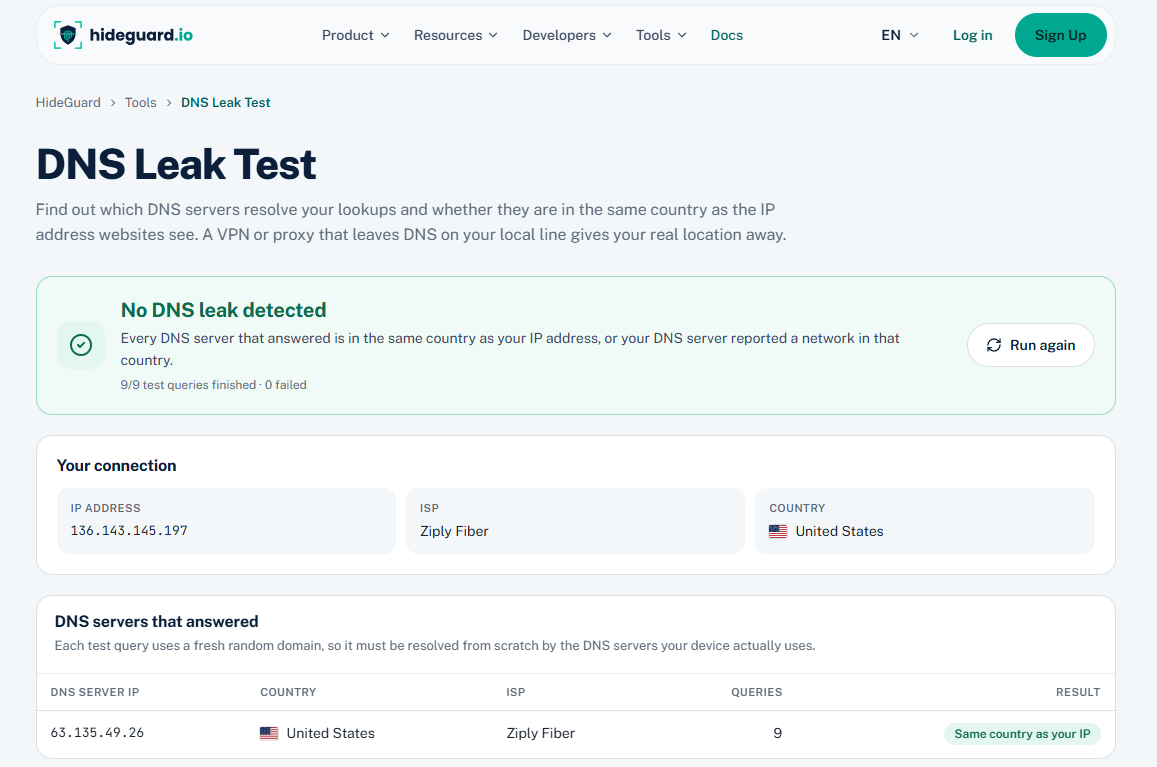
DNS Leak Test определяет DNS-резолверы, обрабатывающие тестовые запросы. Адрес резолвера не совпадает с публичным IP-адресом устройства. HideGuard также отмечает, что публичные DNS-сервисы с anycast могут визуально определяться как находящиеся в другой стране.
По этой причине следует сравнивать провайдера резолвера и конфигурацию DNS, а не делать выводы только по отображаемой стране.
reCAPTCHA: сопоставьте результаты с внутренним целевым диапазоном
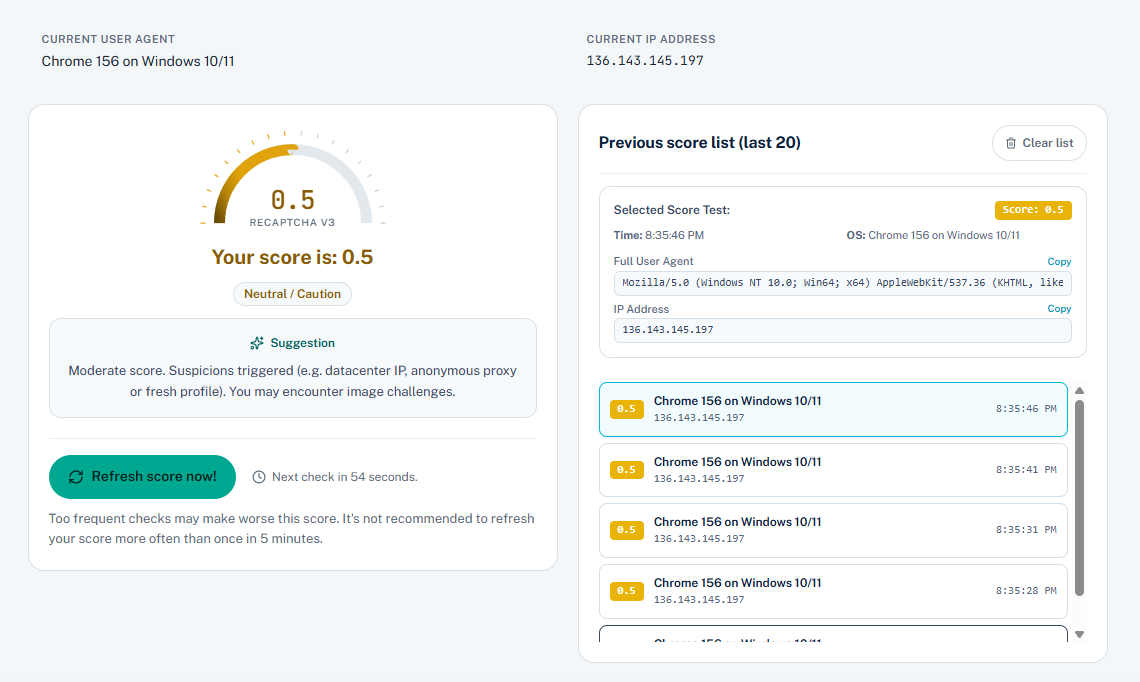
Согласно рабочему процессу, предоставленному ответственным лицом, целевой диапазон составляет 0.7–0.9. Зафиксируйте результат вместе с отметкой времени, профилем и конфигурацией для поддержания последовательного учета.
Если результат не соответствует критериям или появляется предупреждение, пересмотрите IP-адрес и настройки профиля. Тест, который не возвращает данные, должен фиксироваться как «нет доступного результата», а не автоматически считаться успешным.
Результат: Набор результатов валидации, зафиксированных во время теста, включая статус прохождения или список проблем, требующих внимания.
6. Шаг 4 — Подготовка профиля с помощью HideAuto
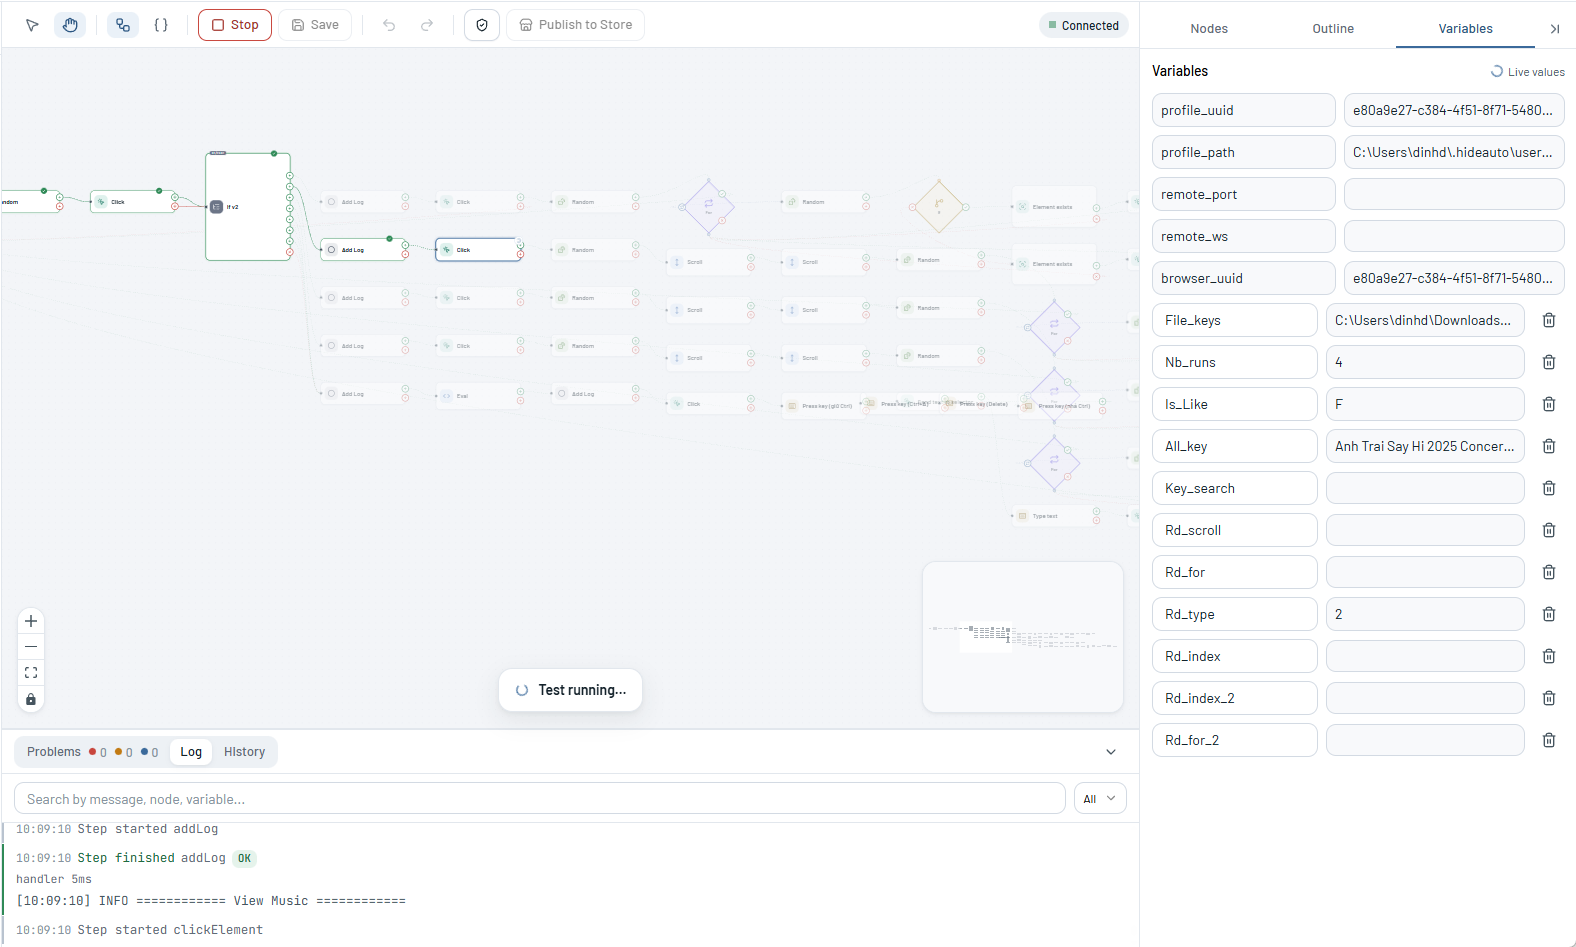
После валидации SOP переходит к этапу подготовки активности, прежде чем профиль войдет в основной рабочий процесс. HideAuto используется для организации повторяющихся задач по внутренним скриптам и фиксации статуса их выполнения.
В рабочем процессе, предоставленном ответственным лицом, отслеживаемыми ориентирами являются 2–3 дня подготовки и 30–50 cookies. Эти значения описывают, как команда организует этап предварительного прогрева; их не следует трактовать как требования Google для разрешения входа.
Мониторинг должен охватывать не только прошедшее время или количество cookies. Он также должен оценивать качество выполнения:
- Были ли задачи выполнены в заданном объеме?
- Были ли перебои или изменения соединения?
- Сохранил ли профиль свою валидированную конфигурацию?
- Есть ли ошибки, которые необходимо устранить до начала использования аккаунта?
Результат: Профиль с историей выполнения задач, понятным статусом и задокументированными ошибками.
7. Шаг 5 — Вход и управление долгосрочной активностью
После завершения подготовки зарегистрируйте аккаунт или выполните вход через стандартную процедуру Gmail. Google может потребовать телефонную верификацию при создании аккаунта или входе, поэтому пользователям следует заранее подготовить подходящие методы подтверждения и восстановления.
Ведите операционные записи
Каждый аккаунт должен быть привязан к назначенному владельцу и определенной рабочей среде. При возникновении проблемы фиксируйте точное сообщение системы, а не используйте общий термин «checkpoint». Примеры включают запросы на верификацию, истекшие сессии, отсутствие полученных кодов подтверждения, отключенные аккаунты или невозможность отправки писем.
Отслеживайте отправку и получение писем
График SOP 2 → 5 → 15 писем в день задокументирован как постепенное увеличение объема в тестовой фазе команды. Любое наращивание отправки должно основываться на реальных потребностях коммуникации, отклике системы и результатах мониторинга.
Обмен письмами между внутренними почтовыми ящиками помогает проверить доставку, но сам по себе недостаточен, чтобы сделать вывод, что сообщения внешним адресатам будут попадать во входящие. Google публикует отдельные требования к аутентификации, передаче и доставке почты; конфигурация браузера не заменяет эти факторы. [6]
Результат: Аккаунт с назначенным владельцем, методами восстановления и операционными данными для долгосрочной оценки.
8. Чек-лист для управления всем SOP
| Шаг | Инструмент | Требования для перехода к следующему этапу |
|---|---|---|
| Проверка IP | Hideproxy + HideIP.us | Соответствие внутренним критериям IP, с зафиксированными источником и временем тестирования |
| Создание профиля | Hidemium | Работающее подключение, задокументированная конфигурация и четко назначенный владелец |
| Валидация | HideGuard | Наличие результатов по каждому тесту; аномалии устранены или объяснены |
| Подготовка | HideAuto | Назначенные задачи выполнены, логи и статус зафиксированы |
| Эксплуатация | Hidemium + HideAuto в соответствии с SOP | Вход, восстановление и почтовая активность отслеживаются в соответствии с реальными потребностями |
Операционная команда может использовать эту таблицу как контрольный список при передаче профилей между участниками. После смены прокси, обновления браузера или корректировки конфигурации повторно проверьте затронутые элементы.
Создайте отслеживаемый операционный процесс с Hachitech
Хорошо организованная рабочая среда помогает команде понимать, что было настроено, протестировано и изменено. Это создает основу для основанного на данных устранения неполадок по мере роста числа аккаунтов и операторов.
В этом SOP Hideproxy, HideIP.us, Hidemium, HideGuard и HideAuto совместно работают на уровне подключения и управления активностью. Начните с четко определенного объема работ, фиксируйте фактические результаты и используйте эти данные для доработки рабочего процесса перед масштабированием.
Ознакомьтесь с Hidemium и Hideproxy, чтобы выбрать браузерную среду и схему подключения, соответствующие нуждам вашей команды.
9. FAQ — Часто задаваемые вопросы
Гарантирует ли этот SOP, что Gmail не потребует телефонную верификацию?
SOP стандартизирует подготовку и управление средой. Требования к верификации по-прежнему определяются Google, и результаты могут отличаться для разных аккаунтов.
Почему нужны и HideIP.us, и HideGuard?
В рамках разделения ответственности в рабочем процессе HideIP.us проверяет входящие IP-адреса, а HideGuard оценивает среду после ее настройки в браузере. Вместе эти шаги помогают сравнить выбранное подключение с его фактическим выводом.
Можно ли использовать тот же рабочий процесс для Outlook?
Подход к управлению IP-адресами, профилями, валидацией и логами можно повторно использовать. Однако процедуры верификации, восстановления и отправки почты должны соответствовать рекомендациям Microsoft. Балл reCAPTCHA не отражает внутреннюю оценку Outlook.
Как оценивать эффективность рабочего процесса?
Отслеживайте время подготовки среды, ошибки конфигурации, инциденты с подключением, запросы на верификацию и результаты их обработки. Любые публичные заявления об улучшениях должны подкрепляться сравнительными данными «до и после», собранными в четко определенных и сопоставимых условиях.
.png)